



Неизвестный опубликовал дамп базы данных неонацистского форума IronMarch

Неизвестный опубликовал дамп базы данных неонацистского форума IronMarch

Неизвестный опубликовал дамп базы данных неонацистского форума IronMarch

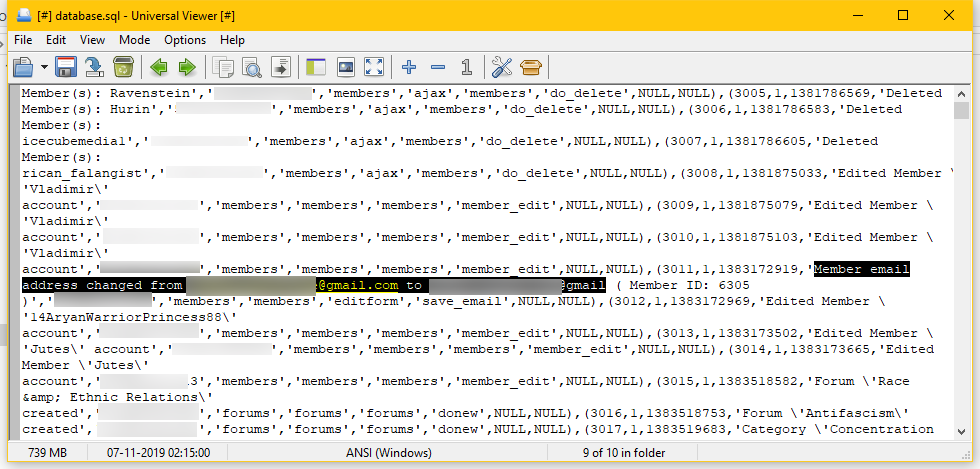
Таинственный хакер опубликовал дамп базы данных форума IronMarch, одной из известнейших онлайн-площадок для неонацистов. Слитым оказался весь контент форума, включая конфиденциальную информацию участников: адреса электронной почты, IP-адреса, имена пользователей и личные сообщения.

На данный момент дамп БД анализируют правоохранительные органы, их интересуют реальные личности людей, стоящих за аккаунтами на площадке IronMarch.

Многих может удивить такое внимание к IronMarch со стороны полиции, однако это легко объяснить. Именно этот форум по праву может считаться местом рождения двух наиболее бескомпромиссных неонацистских движений: Atomwaffen Division и SIEGE Culture.

Например, Atomwaffen Division вменяют ответственность за минимум восемь убийств по всему миру.

Форум IronMarch официально был запущен осенью 2011 года. Примечательно, что его создателем был россиянин Александр Славрос.

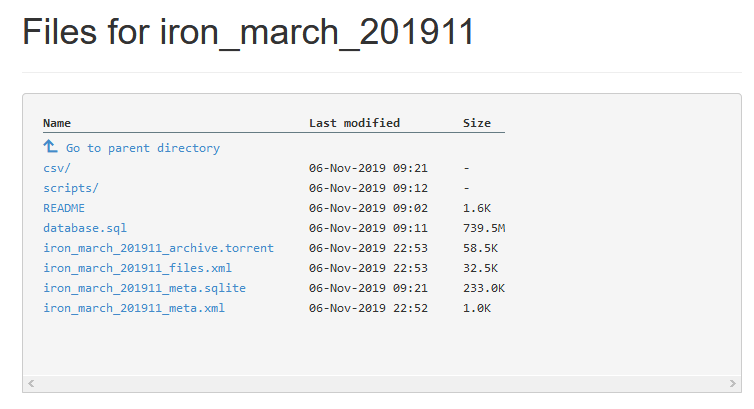
База данных площадки для неонацистов была опубликована в секции для хранения файлов проекта Internet Archive. Найти её можно по этой ссылке.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru