



Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Уязвимость PHP 7 активно используется в атаках на NGINX-серверы

Киберпреступники активно эксплуатируют уязвимость в PHP 7, о чём сообщили исследователи Bad Packets. К счастью, недавно вышел патч, устраняющий эту брешь. Используя эту проблему безопасности в атаках, злоумышленники могут удалённо выполнить код.

Учитывая, насколько PHP популярен в современном сайтостроении, многие ресурсы в Сети могут оказаться в опасности.

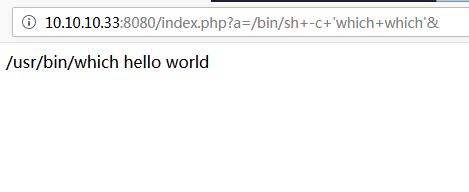
Специалисты присвоили уязвимости идентификатор CVE-2019-11043. Потенциальный атакующий может запустить на сервере команды, задействовав всего лишь специальный URL. Эксплуатация бреши не создаст никаких проблем, любому желающему уже доступен код эксплойта на GitHub.

«PoC-скрипт способен отправить на атакуемый сервер запрос, позволяющий выяснить, уязвим ли он. Как только желаемая цель будет установлена, атакующие смогут отправить специально сформированные запросы, содержащие в URL "?a="», — объясняют эксперты в области кибербезопасности.

Есть ещё один положительный момент: не все веб-серверы можно атаковать с помощью вышеупомянутой дыры. Под угрозой только NGINX-серверы с включённым PHP-FPM.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru