



Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

Злоумышленники взломали серверы NordVPN, TorGuard и OpenVPN

Киберпреступники взломали серверы, принадлежащие NordVPN и TorGuard VPN. В результате успешной атаки были похищены закрытые ключи сертификатов, защищающих конфигурационные файлы.

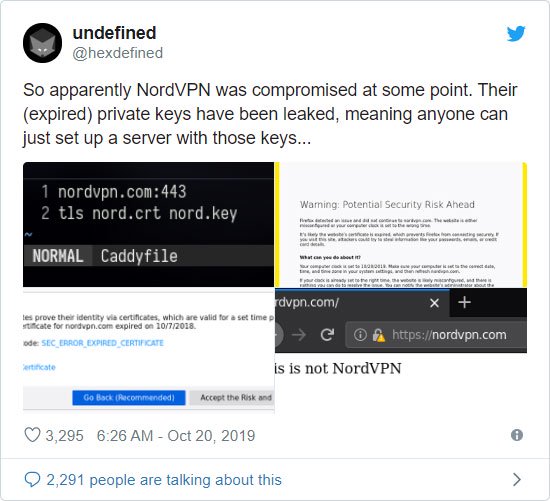
Первым об инциденте сообщил исследователь, известный в Twitter под именем @hexdefined. По его словам, хакеры скомпрометировали NordVPN, а закрытые ключи сертификатов опубликовали в Сети.

Чем опасна утечка закрытых ключей — в теории атакующий может использовать их для создания вредоносной копии сайта NordVPN, легитимность которой будет подкреплять валидный сертификат.

Более продвинутые киберпреступники вполне могут использовать ключ для совершения атаки «Человек посередине», что позволит вклиниться в зашифрованные коммуникации.

Представители NordVPN опубликовали официальное заявление относительно взлома. В нем компания утверждает, что атакующий смог получить доступ к серверам через удалённый инструмент для управления, установленный дата-центром.

Чуть позже в Twitter-аккаунте поставщика OpenVPN была опубликована ссылка на пост 8chan, где некий хакер уверял, что у него есть полный root-доступ к серверам NordVPN, TorGuard, и VikingVPN.

Злоумышленник получил также ключи и конфигурационные файлы OpenVPN.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru