



Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

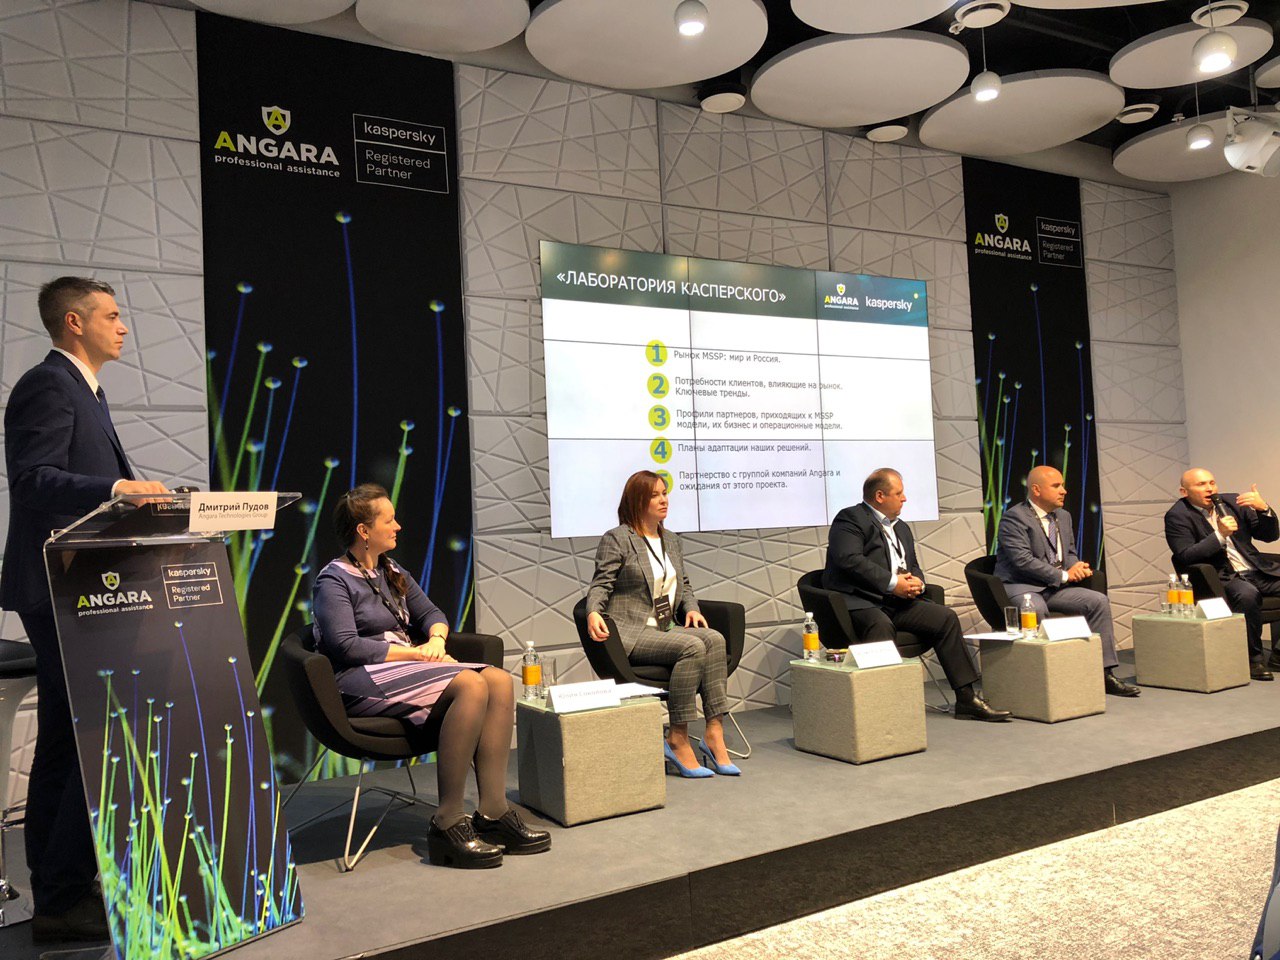
Партнёрство «Лаборатории Касперского» и провайдера Angara Professional Assistance вылилось в запуск сервиса по защите от целевых атак, способного выявлять и реагировать на сложные угрозы — ACR Services EDR и antiAPT.

Таким образом, на базе продуктов «Лаборатории Касперского» в России впервые появится высокотехнологичный сервис. С помощью новой услуги компании среднего и крупного бизнеса смогут мониторить сложные угрозы, а также оперативно выявлять и реагировать на них.

Такой подход защитит организации от целевых атак и от финансовых рисков, которые являются неотъемлемой частью подобных киберинцидентов.

Воспользовавшись новым сервисом, заказчики получат возможность автоматизировать процессы выявления и реагирования на киберугрозы, а также смогут вовремя и верно определять степень риска. Все это в результате значительно повысит уровень защищённости инфраструктуры от атак.

В процессе создания ACR Services EDR и antiAPT использовались продукты «Лаборатории Касперского» и разработки Angara Professional Assistance. Среди них: Kaspersky Anti Targeted Attack (KATA), Kaspersky Endpoint Detection and Response (KEDR) и платформа Angara Cyber Resilience Center (ACRC).

Чтобы обеспечить достойную информационную безопасность, нужно не только закупить программно-аппаратный комплекс, но и создать профессиональную команду, в которой будут присутствовать аналитики.

По данным «Лаборатории Касперского», киберпреступники очень интересуются коммерческими компаниями — за первые шесть месяцев этого года 11% корпоративных пользователей подверглись атакам. Стоит учитывать, что одна такая атака может стоить корпорации 14,3 млн рублей, а малому и среднему бизнесу — 4,3 млн рублей.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru