



Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

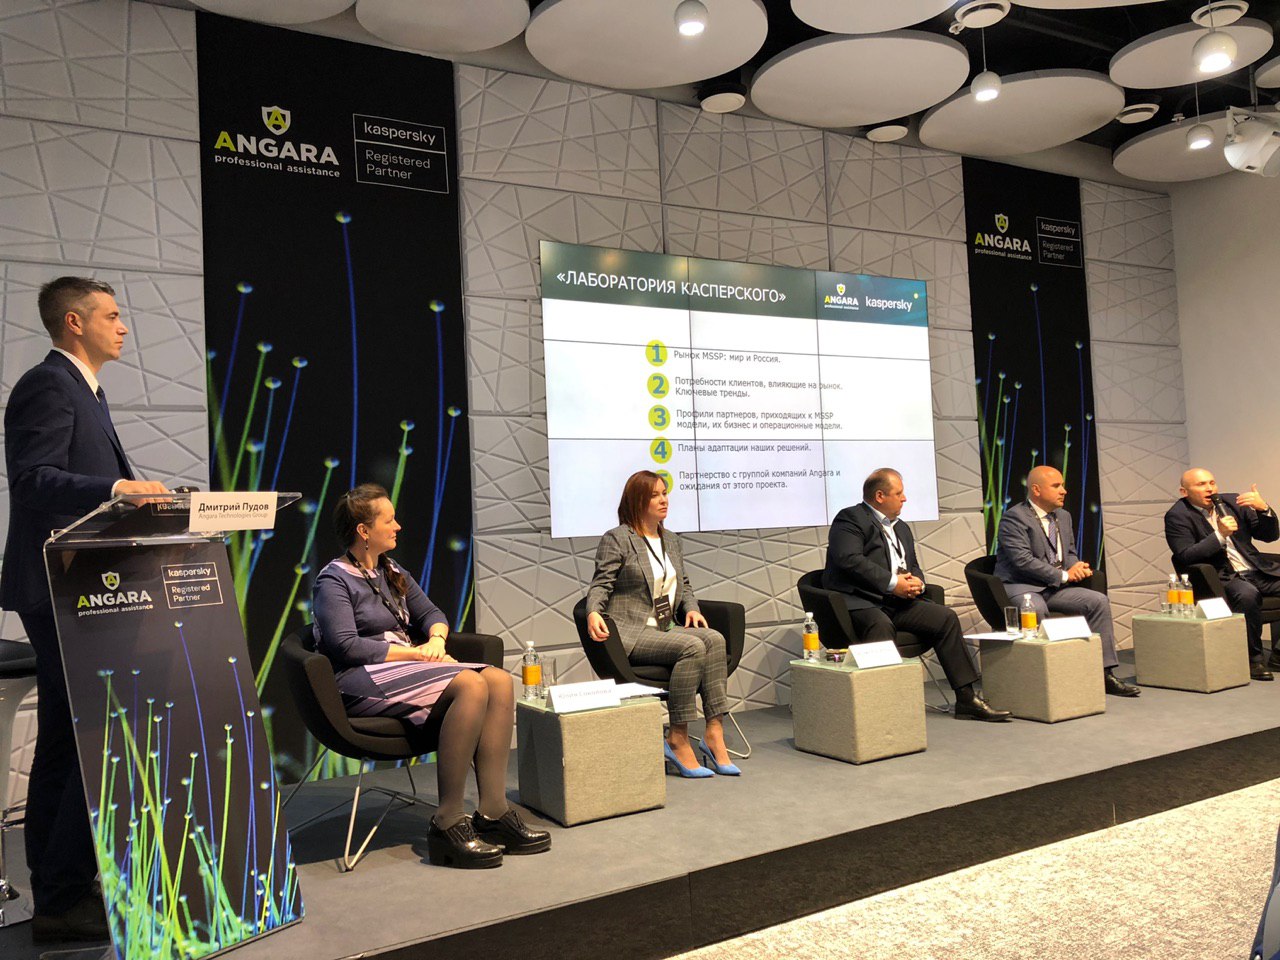
Партнёрство «Лаборатории Касперского» и провайдера Angara Professional Assistance вылилось в запуск сервиса по защите от целевых атак, способного выявлять и реагировать на сложные угрозы — ACR Services EDR и antiAPT.

Таким образом, на базе продуктов «Лаборатории Касперского» в России впервые появится высокотехнологичный сервис. С помощью новой услуги компании среднего и крупного бизнеса смогут мониторить сложные угрозы, а также оперативно выявлять и реагировать на них.

Такой подход защитит организации от целевых атак и от финансовых рисков, которые являются неотъемлемой частью подобных киберинцидентов.

Воспользовавшись новым сервисом, заказчики получат возможность автоматизировать процессы выявления и реагирования на киберугрозы, а также смогут вовремя и верно определять степень риска. Все это в результате значительно повысит уровень защищённости инфраструктуры от атак.

В процессе создания ACR Services EDR и antiAPT использовались продукты «Лаборатории Касперского» и разработки Angara Professional Assistance. Среди них: Kaspersky Anti Targeted Attack (KATA), Kaspersky Endpoint Detection and Response (KEDR) и платформа Angara Cyber Resilience Center (ACRC).

Чтобы обеспечить достойную информационную безопасность, нужно не только закупить программно-аппаратный комплекс, но и создать профессиональную команду, в которой будут присутствовать аналитики.

По данным «Лаборатории Касперского», киберпреступники очень интересуются коммерческими компаниями — за первые шесть месяцев этого года 11% корпоративных пользователей подверглись атакам. Стоит учитывать, что одна такая атака может стоить корпорации 14,3 млн рублей, а малому и среднему бизнесу — 4,3 млн рублей.

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru