



Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Работающие на китайское правительство киберпреступники в первой половине этого года больше и чаще других атаковали различные секторы. К такому выводу пришли аналитики компании Crowdstrike.

Специалисты отслеживали сложные кибератаки на своих клиентов, совершаемые различными правительственными хакерскими группировками. Задача была выяснить, какие киберпреступники чаще других атаковали промышленный сектор за первые шесть месяцев 2019 года.

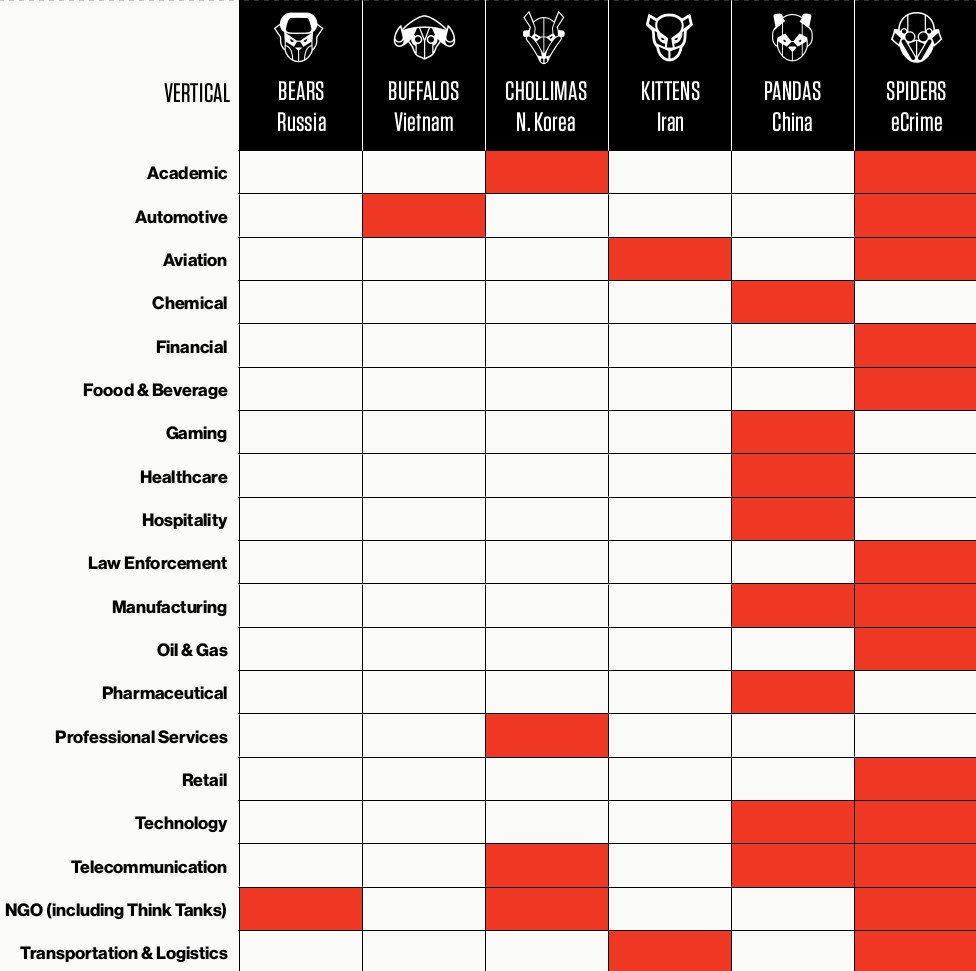
Всем китайским правительственным киберпреступным группам Crowdstrike дала одно имя — Pandas. Эти оппоненты, по словам специалистов, атаковали клиентов компаний из восьми секторов.

Для сравнения: российские правительственные хакеры сосредоточились лишь на одном секторе — неправительственные организации. Стоит учитывать, что исследование основывается лишь на тех атаках, которые были направлены на клиентов Crowdstrike.

Аналитики приводят и другие примеры. Вьетнамские киберпреступные группы интересовались только автомобильной промышленностью, хакеры из Ирана — авиационной и транспортной.

А вот Китай атаковал следующие отрасли: химическую, игровую, сферу здравоохранения, производственную, фармацевтическую, телекоммуникационную и технологическую.

Команда Crowdstrike также выделила самые популярные инструменты, используемые злоумышленниками в атаках. Среди них есть и бесплатные: PsExec, ProcDump, PC Hunter, 7-Zip и Nmap.

Помимо этого, атакующие использовали и утилиты для тестирования на проникновение: Mimikatz, фреймворк PowerShell Empire, фреймворк Cobalt Strike, reGeorg и Powerkatz (PowerShell-версия Mimikatz).

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru