



Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

Замаскированный под PayPal сайт распространяет вымогатель Nemty

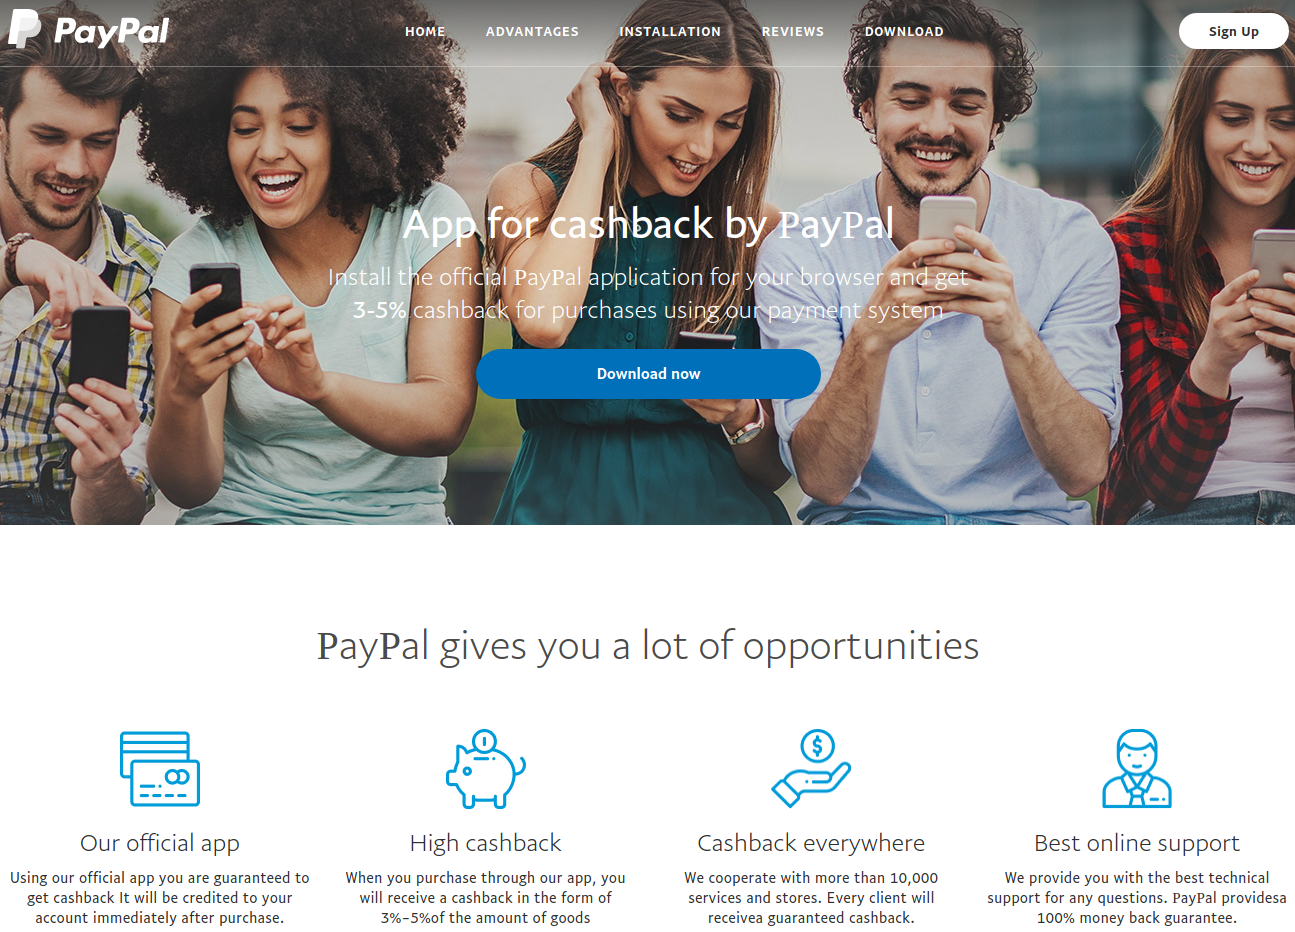
Веб-страница, замаскированная под официальный сайт PayPal, в настоящее время распространяет программу-вымогатель Nemty. Любой невнимательный пользователь, зашедший на эту страницу, рискует заразить компьютер этим зловредом.

Эксперты полагают, что операторы Nemty пробуют различные каналы распространения своей программы. Чтобы установить ее в системе жертвы, злоумышленники используют набор эксплойтов RIG.

Фейковая страница PayPal завлекает пользователей возможностью получить возврат 3-5% от покупок, сделанных через эту систему.

Большинство популярных браузеров предупреждают пользователя о подозрительном ресурсе, однако люди все равно попадаются на уловку. В процессе атаки на компьютер жертвы загружается файл с именем cashback.exe.

Специалист в области кибербезопасности, известный под псевдонимом nao_sec, обнаружил этот канал распространения вымогателя, после чего использовал среду для тестирования AnyRun, чтобы проанализировать активность вредоноса в системе.

Анализ показал, что вымогателю требуется всего около семи минут на весь процесс шифрования файлов. Однако этот показатель может незначительно отличаться от системы к системе.

К счастью, исполняемый файл шифровальщика детектирует большинство антивирусов. Судя по результатам VirusTotal, 36 из 68 антивирусов выявили угрозу.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru