


Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Антивирусные продукты «Лаборатории Касперского» содержали уязвимость, раскрывающую уникальный идентификатор пользователя веб-сайтам, которые он посещал. Таким образом, эти сайты, а также ряд других сторонних сервисов могли отследить перемещение человека в Сети.

Уязвимость получила идентификатор CVE-2019-8286, о ней сообщил исследователь в области безопасности Рональд Экенберг. Проблема существовала благодаря некорректной работе модуля Kaspersky URL Advisor, предназначенного для сканирования URL. Этот модуль присутствует в антивирусных программах «Лаборатории Касперского».

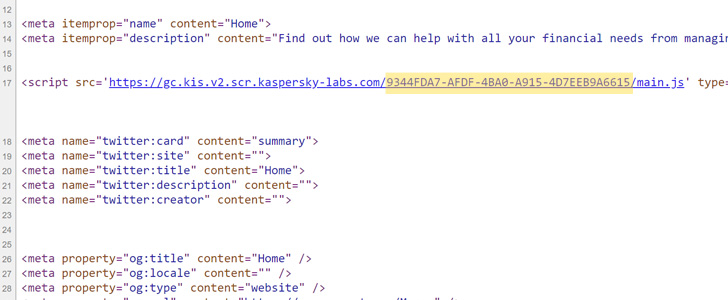
По умолчанию Kaspersky Internet Security встраивает хранящийся удаленно файл JavaScript в HTML каждой посещаемой страницы. Это происходит даже в режиме приватного просмотра веб-страниц.

Экенберг в ходе исследования обнаружил, что URL этого JavaScript-файла содержит строку, которая уникальна для каждого отдельного пользователя антивируса «Лаборатории Касперского». Выходит, это некий идентификатор, который можно использовать для отслеживания пользователя в Сети.

«Такой подход — не очень хорошая идея, поскольку другие скрипты, работающие в контексте домена, могут получить доступ к HTML-коду в любое время. Следовательно, у них будет доступ к уникальному идентификатору, который навешивает продукт Kaspersky», — пишет исследователь.

Экенберг сообщил о проблеме разработчикам «Лаборатории Касперского», а последние оперативно отреагировали, признав наличие проблемы и быстро устранив ее. Также антивирусная компания опубликовала информацию об уязвимости на своем сайте.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru