



Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Уязвимость антивируса Kaspersky позволяла отслеживать пользователя

Антивирусные продукты «Лаборатории Касперского» содержали уязвимость, раскрывающую уникальный идентификатор пользователя веб-сайтам, которые он посещал. Таким образом, эти сайты, а также ряд других сторонних сервисов могли отследить перемещение человека в Сети.

Уязвимость получила идентификатор CVE-2019-8286, о ней сообщил исследователь в области безопасности Рональд Экенберг. Проблема существовала благодаря некорректной работе модуля Kaspersky URL Advisor, предназначенного для сканирования URL. Этот модуль присутствует в антивирусных программах «Лаборатории Касперского».

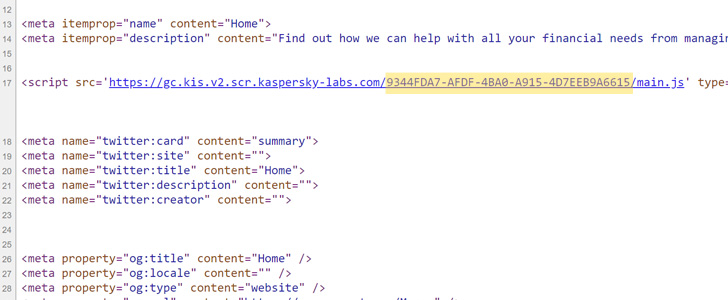
По умолчанию Kaspersky Internet Security встраивает хранящийся удаленно файл JavaScript в HTML каждой посещаемой страницы. Это происходит даже в режиме приватного просмотра веб-страниц.

Экенберг в ходе исследования обнаружил, что URL этого JavaScript-файла содержит строку, которая уникальна для каждого отдельного пользователя антивируса «Лаборатории Касперского». Выходит, это некий идентификатор, который можно использовать для отслеживания пользователя в Сети.

«Такой подход — не очень хорошая идея, поскольку другие скрипты, работающие в контексте домена, могут получить доступ к HTML-коду в любое время. Следовательно, у них будет доступ к уникальному идентификатору, который навешивает продукт Kaspersky», — пишет исследователь.

Экенберг сообщил о проблеме разработчикам «Лаборатории Касперского», а последние оперативно отреагировали, признав наличие проблемы и быстро устранив ее. Также антивирусная компания опубликовала информацию об уязвимости на своем сайте.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru