



Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Автор нового Android-трояна высмеивает антивирусных вендоров в Twitter

Эксперты в области безопасности проанализировали новый интересный банковский троян для мобильной операционной системы Android. Вредонос получил имя Cerberus, а его автор сдает свою разработку в аренду (схема malware-as-a-service).

Cerberus представляет собой троян удаленного доступа (RAT), разработанный с нуля — без частичного или полного использования кода другой вредоносной программы.

Зловред попал под «микроскоп» исследователей из компании Threat Fabric. Как выяснили эксперты в ходе анализа, Cerberus позволяет своим операторам получить полный контроль над атакуемым устройством.

Новый вредонос обладает всеми возможностями банковского трояна: наложение своих окон поверх других приложений, перехват SMS-сообщений и доступ к списку контактов жертвы.

Помимо этого, Cerberus умеет снимать скриншоты, записывать аудио, фиксировать нажатия клавиш и прочее подобное.

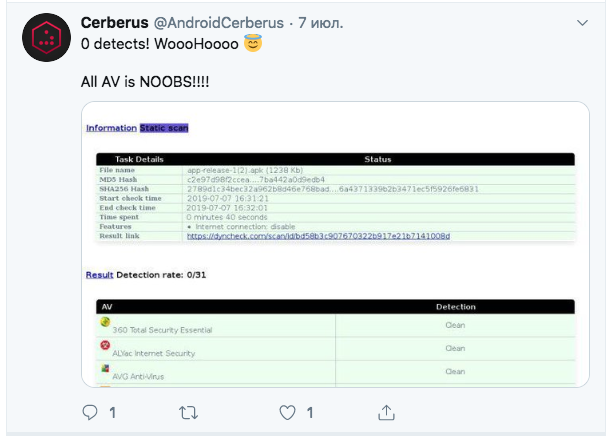
Автор этой вредоносной программы ведет довольно активную деятельность в Twitter. Там он смеется над разработчиками антивирусных решений — дескать, ему два года удавалось обходить детектирование.

«В июне наши аналитики нашли новую вредоносную программу для Android, ей было присвоено имя “Cerberus“. Авторы трояна утверждают, что им два года удавалось избегать детекта антивирусными продуктами. Также есть информацию о том, что вредонос был написан с нуля», — говорится в отчете Threat Fabric.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru