



Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

По словам представителей Агентства по кибербезопасности и безопасности инфраструктуры США (CISA), была отмечена резкая вспышка атак с использование программ-вайперов, уничтожающих файлы. Имеющиеся у CISA данные говорят о том, что атаки на промышленные и государственные учреждения США проводят иранские киберпреступники.

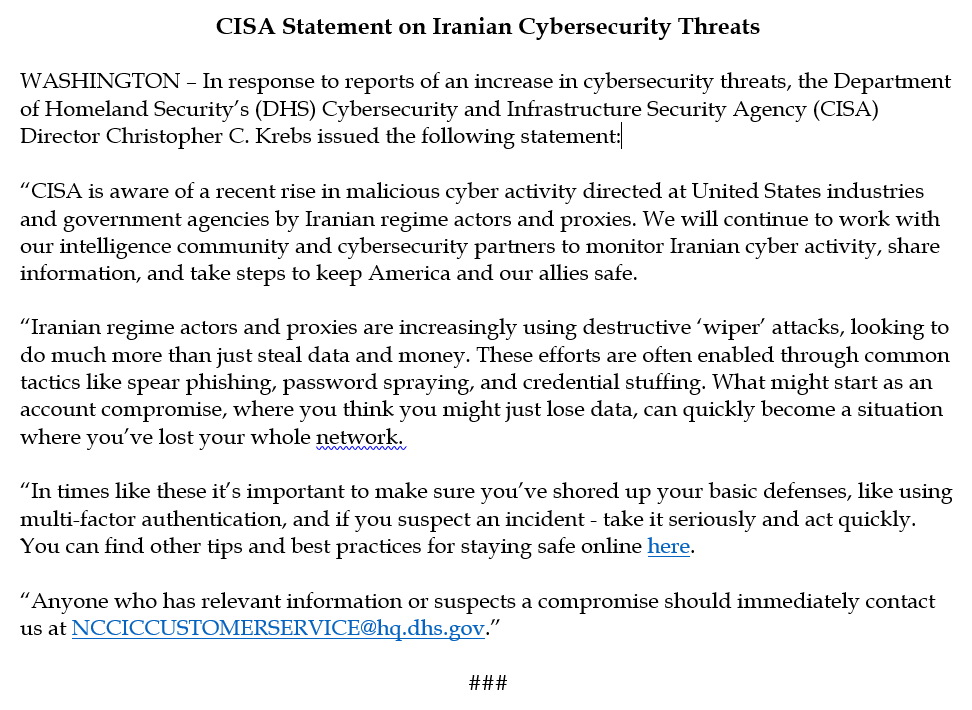
Официальное заявление под названием «CISA Statement on Iranian Cybersecurity Threats» опубликовал глава CISA Крис Кребс в своем Twitter-аккаунте.

Кребс утверждает, что иранские хакеры все чаще используют деструктивные программы-вайперы в ходе своих атак на сети и компьютеры учреждений. Напомним, что задача вайперов — навсегда удалить файлы жертвы, атакующих при этом не интересует выкуп.

Крис Кребс также не исключает, что вышеупомянутые киберпреступники могут действовать через прокси. В этом случае их принадлежность к Ирану остается под вопросом.

Согласно указанной в заявлении информации, киберпреступники начинают свои операции со стандартных методов — целевого фишинга, брутфорса и атак с подстановкой учетных данных.

Таким образом, как предупреждает Кребс, простая с виду компрометация аккаунта может вылиться в атаку вайпера на всю целевую сеть. С полным текстом официального заявления можно ознакомиться ниже:

Напомним, что на днях CISA подтвердило, что сотрудникам удалось использовать BlueKeep для удаленного запуска кода на компьютере, работающем на базе системы Windows 2000.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru