



XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

Исследователь в области безопасности обнаружил XSS-уязвимость, которая может использоваться для атак сотрудников Google, а также для получения доступа к счетам и другой конфиденциальной информации.

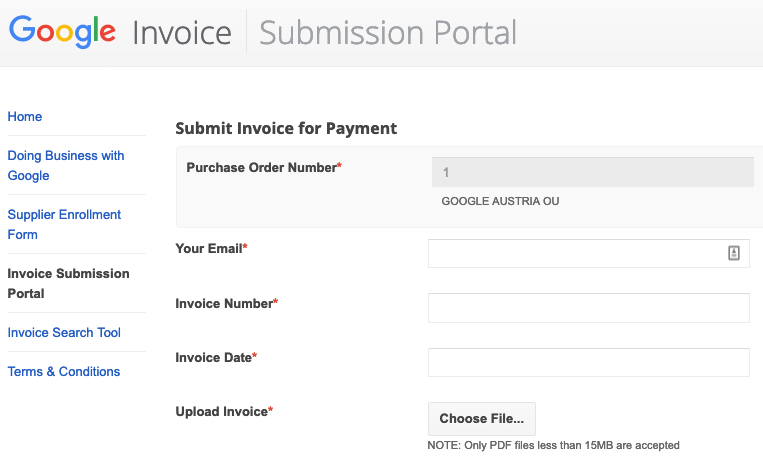
Проблему безопасности нашел 16-летний Томас Орлита, проанализировав ресурс Google Invoice Submission, который располагается по адресу gist-uploadmyinvoice.appspot.com. Именно там вендоры могут отправлять счета Google.

В процессе отправки счета пользователей просят предоставить разного рода информацию посредством нескольких текстовых полей. Эти поля грамотно защищены от XSS-атак.

Однако Орлита обнаружил, что функция загрузки счетов, которые должны быть в формате PDF, может быть использована для загрузки файлов другого формата — HTML. Атакующий просто должен перехватить запрос, а также поменять имя загружаемого файла и его свойства Content-Type на HTML.

Тестируя брешь, эксперт загрузил HTML-файл, содержащий XSS-составляющую. Каждый раз при запуске вредоносной нагрузки исследователю должно было приходить специальное электронное письмо.

Спустя несколько дней Орлита получил имейл, который сигнализировал, что его JavaScript-код был выполнен в домене googleplex.com.

Эксперт сделал вывод, что успешная эксплуатация этой проблемы безопасности может привести к атаке на сотрудников Google, а также стать причиной утечки конфиденциальной информации.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru