



XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

Исследователь в области безопасности обнаружил XSS-уязвимость, которая может использоваться для атак сотрудников Google, а также для получения доступа к счетам и другой конфиденциальной информации.

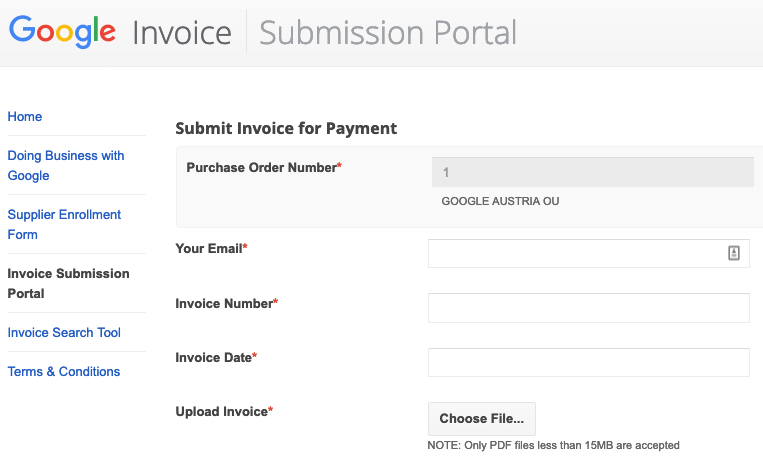
Проблему безопасности нашел 16-летний Томас Орлита, проанализировав ресурс Google Invoice Submission, который располагается по адресу gist-uploadmyinvoice.appspot.com. Именно там вендоры могут отправлять счета Google.

В процессе отправки счета пользователей просят предоставить разного рода информацию посредством нескольких текстовых полей. Эти поля грамотно защищены от XSS-атак.

Однако Орлита обнаружил, что функция загрузки счетов, которые должны быть в формате PDF, может быть использована для загрузки файлов другого формата — HTML. Атакующий просто должен перехватить запрос, а также поменять имя загружаемого файла и его свойства Content-Type на HTML.

Тестируя брешь, эксперт загрузил HTML-файл, содержащий XSS-составляющую. Каждый раз при запуске вредоносной нагрузки исследователю должно было приходить специальное электронное письмо.

Спустя несколько дней Орлита получил имейл, который сигнализировал, что его JavaScript-код был выполнен в домене googleplex.com.

Эксперт сделал вывод, что успешная эксплуатация этой проблемы безопасности может привести к атаке на сотрудников Google, а также стать причиной утечки конфиденциальной информации.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru