



Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионская группировка MuddyWater обновила свой многоступенчатый PowerShell-бэкдор. Преступники уже успели протестировать новый вариант вредоносной программы в последних кибератаках.

Эту APT-группу знают также под именами SeedWorm и TEMP.Zagros. Эксперты Trend Micro зафиксировали обновленную версию принадлежащего группе PowerShell-бэкдора, которая была опробована в последних кибершпионских операциях.

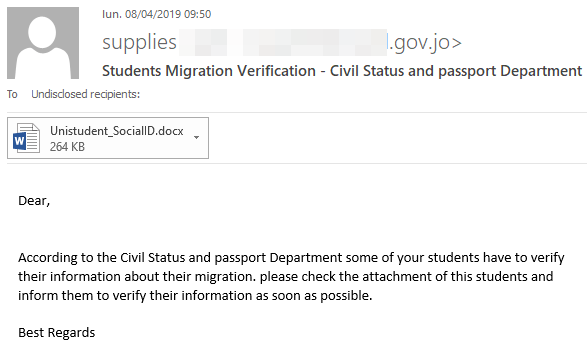
«В одной из недавних кампаний MuddyWater использовала целевой фишинг, которым атаковали правительство Турции. Злоумышленники использовали скомпрометированные легитимные аккаунты, чтобы заставить жертв установить вредоносную программу», — пишут специалисты в отчете.

«Наш анализ показал, что киберпреступная группа задействовала новый многоступенчатый бэкдор, основанный на PowerShell, который получил имя POWERSTATS v3».

Пример фишингового письма MuddyWater выглядит следующим образом:

Напомним, что именно эта группа атаковала организации в сфере спутниковой связи и коммуникаций. Злоумышленники использовали 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru