



Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионская группировка MuddyWater обновила свой многоступенчатый PowerShell-бэкдор. Преступники уже успели протестировать новый вариант вредоносной программы в последних кибератаках.

Эту APT-группу знают также под именами SeedWorm и TEMP.Zagros. Эксперты Trend Micro зафиксировали обновленную версию принадлежащего группе PowerShell-бэкдора, которая была опробована в последних кибершпионских операциях.

«В одной из недавних кампаний MuddyWater использовала целевой фишинг, которым атаковали правительство Турции. Злоумышленники использовали скомпрометированные легитимные аккаунты, чтобы заставить жертв установить вредоносную программу», — пишут специалисты в отчете.

«Наш анализ показал, что киберпреступная группа задействовала новый многоступенчатый бэкдор, основанный на PowerShell, который получил имя POWERSTATS v3».

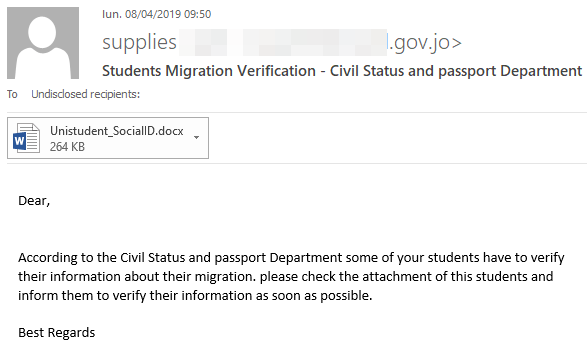
Пример фишингового письма MuddyWater выглядит следующим образом:

Напомним, что именно эта группа атаковала организации в сфере спутниковой связи и коммуникаций. Злоумышленники использовали 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru