



Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Новая атака может имитировать нажатия на экране Android-смартфонов

Современные устройства на Android уязвимы перед новым видом атаки «Tap 'n Ghost», в ходе которой злоумышленник может вызвать фейковые нажатия (как если бы пользователь тапнул пальцем) на дисплее. По словам специалистов, обнаруживших новый способ атаки, преступники могут выполнить на мобильных устройствах несанкционированные действия.

О «Tap 'n Ghost» рассказали ученые Университета Васэда, который располагается в Токио. По их словам, новый вектор задействует уязвимости как в аппаратной, так и в программной составляющей устройств.

При этом эксперты убедились в том, что «Tap 'n Ghost» сработает даже против недавно выпущенных моделей смартфонов.

Ученые утверждают, что их метод будет актуален для большинства смартфонов, на которых активирована технология NFC, а также имеется сенсорный экран.

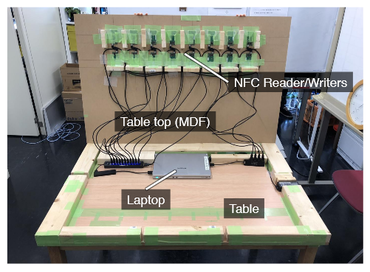
Чтобы успешно осуществить атаку «Tap 'n Ghost», вам понадобятся: медный лист толщиной 5 мм, соединенный с генератором сигналов DDS, высоковольтный трансформатор, аккумулятор, NFC-считыватель, небольшой компьютер (например, лэптоп).

На первый взгляд может показаться, что все это представляет слишком громоздкий набор, однако специалисты утверждают, что все устройство вполне может уместиться в обычном столе, на который жертва может положить свое устройство.

Сама атака состоит из двух этапов. Как только предполагаемая жертва положит свой смартфон в пределах досягаемости NFC (от 4 до 10 см), считыватель сможет собрать основную информацию об устройстве, а также запустить одно из трех дальнейших действий.

Например, можно заставить смартфон открыть специальный URL (без всякого взаимодействия с пользователем). Или инициировать создание Bluetooth-пары с вредоносным устройством (потребуется минимальное взаимодействие).

Также можно склонить пользователя подключиться к вредоносной Wi-Fi-сети (также потребуется взаимодействие). Как утверждают специалисты, эти методы сработают благодаря тому, что Android-устройства всегда ищут NFC-передачу поблизости.

На этом этапе атака переходит ко второй стадии — злоумышленник может использовать медную плату для вызова электрических помех на сенсорном экране.

Таким образом, атакующий может имитировать нажатия (тапы) на экране смартфона. Например, при запросе подключения к вредоносной сети с помощью этого метода можно нажать «Да».

Эксперты опубликовали видео, демонстрирующее их находку:

Подпишитесь на новости

В Москве тестируют робота для зарядки электромобилей прямо на парковке

В Москве начали испытывать мобильную зарядную станцию «Росатома»: она подъезжает к припаркованному электромобилю и пополняет батарею. Идея прекрасная: вместо поисков свободного терминала зарядка приезжает к машине. Правда, пока за передвижения робота отвечает инженер с пультом.

Подробности пилота раскрыло издание «Страна Росатом». Испытания проходят совместно с московским Дептрансом на парковке № 9080 у Триумфальной площади.

Внутри станции — накопитель на 74,6 кВт·ч, пиковая мощность зарядки постоянным током достигает 60 кВт. Согласно заявленным характеристикам, батарею электромобиля средней ёмкости можно зарядить с 10 до 90% примерно за полчаса.

После сеанса станция может отправиться к следующей машине, если осталось хотя бы 20 кВт·ч энергии. Если запаса недостаточно — возвращается на собственную подзарядку.

Следующий этап — автономное передвижение и вызов через приложение «Метро Москвы». Ориентироваться станция будет с помощью цифровой карты, компьютерного зрения, стереокамеры, лидара и инерциальной системы. Привязку к GPS разработчики использовать не планируют.

Городские испытания продлятся до конца 2026 года. В 2027-м разработку рассчитывают доработать, сертифицировать и подготовить к серийному производству.

RSS: Новости на портале Anti-Malware.ru