



Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Киберпреступники постепенно начинают сканировать Сеть на наличие Windows-систем, уязвимых к проблеме безопасности, известной под именем BlueKeep (CVE-2019-0708). К счастью, на данный момент эти сканирования не сопровождаются попытками эксплуатации бреши.

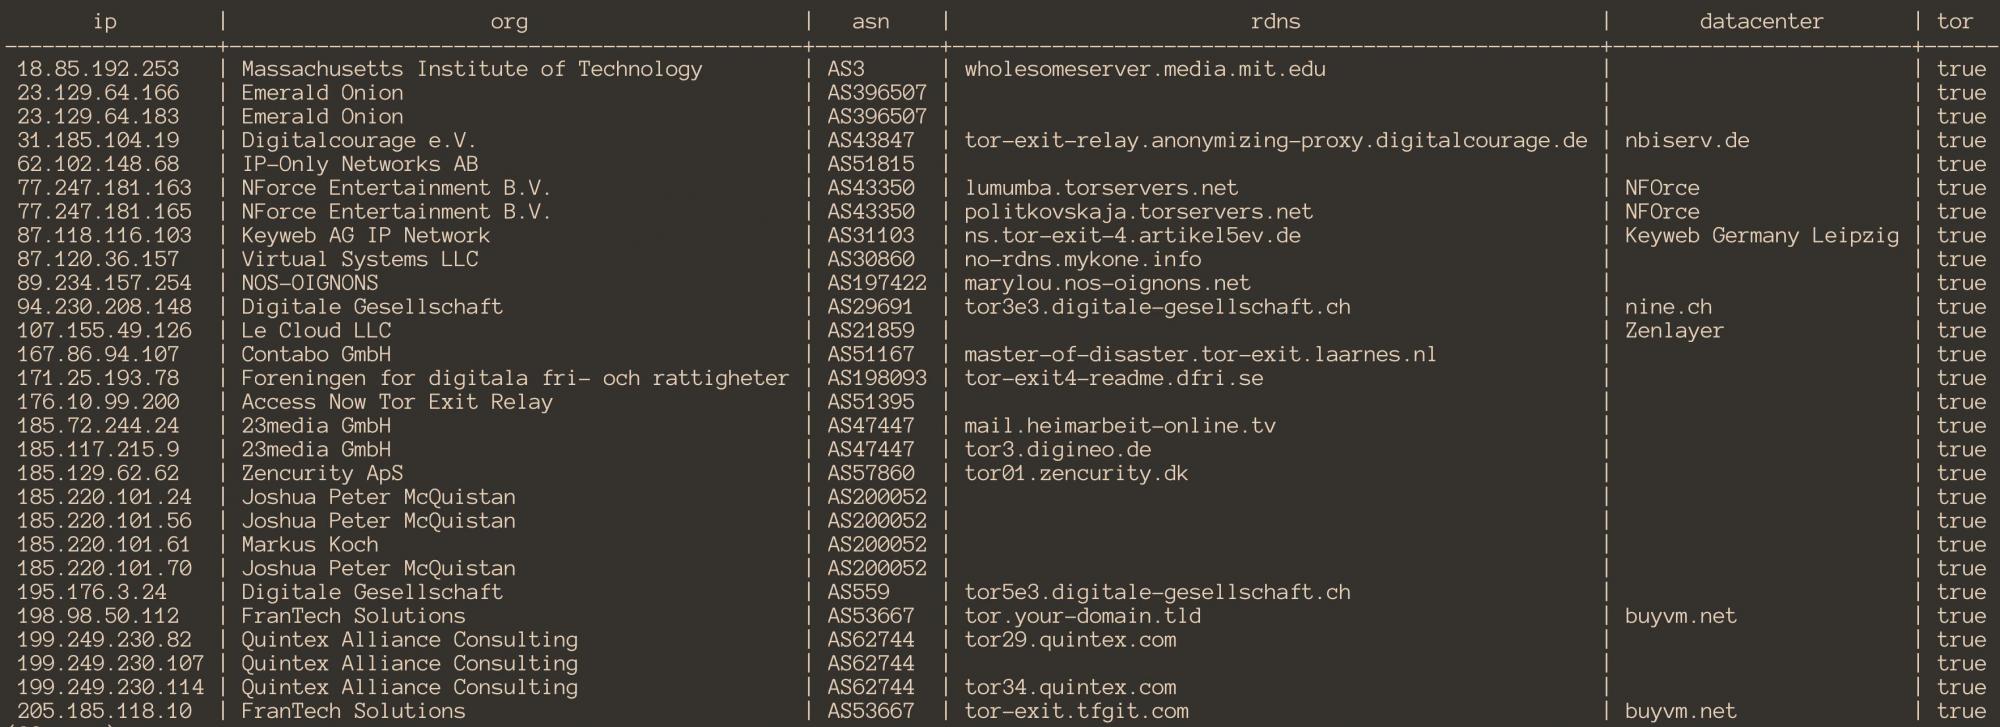
Впервые эта активность была зафиксирована 25 мая, о ней сообщили исследователи GreyNoise. Неизвестный злоумышленник инициировал сканирование из сети Tor, чтобы скрыть свою личность.

«GreyNoise наблюдает за сканированием, в ходе которого неустановленное лицо пытается найти системы Windows, уязвимые к RDP-бреши, известной под именем “BlueKeep“ и идентификатором CVE-2019-0708. », — пишут эксперты.

«Сканирования поступают исключительно от выходных узлов Tor. Вероятнее всего, за этой активностью стоит один человек, а не группа лиц».

Специалисты полагают, что скоро будут появляться сообщения о попытках эксплуатации уязвимости BlueKeep — это лишь вопрос времени. Судя по всему, на данном этапе отдельные киберпреступники просто прощупывают почву, чтобы лучше спланировать свои атаки в будущем.

Напомним, что специалисты платформы 0patch выпустили патч, устраняющий BlueKeep для серверов, постоянно находящихся в рабочем состоянии. Этот микропатч существует в виде 22 инструкций, которые призваны защитить серверы от попыток эксплуатации этой уязвимости.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru