



Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Зафиксированы первые сканирования уязвимых к BlueKeep систем из сети Tor

Киберпреступники постепенно начинают сканировать Сеть на наличие Windows-систем, уязвимых к проблеме безопасности, известной под именем BlueKeep (CVE-2019-0708). К счастью, на данный момент эти сканирования не сопровождаются попытками эксплуатации бреши.

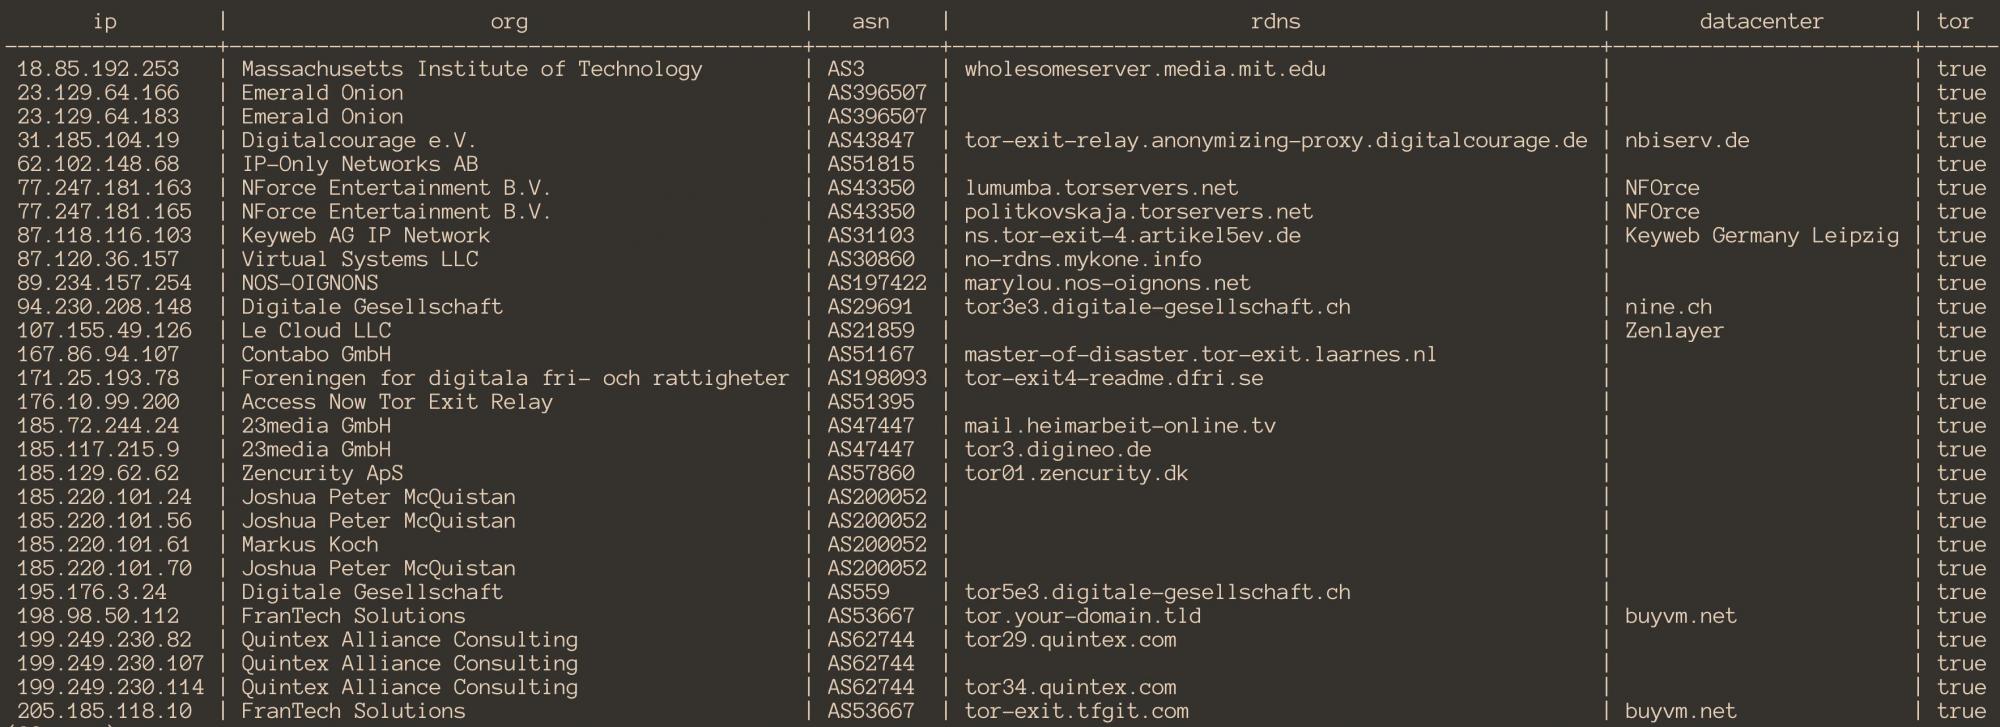
Впервые эта активность была зафиксирована 25 мая, о ней сообщили исследователи GreyNoise. Неизвестный злоумышленник инициировал сканирование из сети Tor, чтобы скрыть свою личность.

«GreyNoise наблюдает за сканированием, в ходе которого неустановленное лицо пытается найти системы Windows, уязвимые к RDP-бреши, известной под именем “BlueKeep“ и идентификатором CVE-2019-0708. », — пишут эксперты.

«Сканирования поступают исключительно от выходных узлов Tor. Вероятнее всего, за этой активностью стоит один человек, а не группа лиц».

Специалисты полагают, что скоро будут появляться сообщения о попытках эксплуатации уязвимости BlueKeep — это лишь вопрос времени. Судя по всему, на данном этапе отдельные киберпреступники просто прощупывают почву, чтобы лучше спланировать свои атаки в будущем.

Напомним, что специалисты платформы 0patch выпустили патч, устраняющий BlueKeep для серверов, постоянно находящихся в рабочем состоянии. Этот микропатч существует в виде 22 инструкций, которые призваны защитить серверы от попыток эксплуатации этой уязвимости.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru