



Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

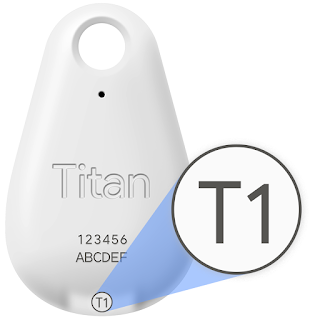
Google подтвердила наличие уязвимости в своем физическом ключе безопасности Titan Security Key, которая позволяет находящему поблизости злоумышленнику обойти все защитные меры разработки Google. По словам корпорации, брешь присутствует по причине неправильной конфигурации в протоколах Titan Security Keys, используемых для создания пары Bluetooth.

Разработчики Google заявили, что даже в таком состоянии ключи способны защитить от фишинговых атак. Тем не менее корпорация предлагает всем пользователям бесплатно заменить уязвимые ключи на полностью безопасные.

Оказалось, что баг затрагивает все версии Titan Bluetooth, которые продаются за $50 в комплекте со стандартным ключом USB/NFC, на обратной стороне которого указано «T1» или «T2».

Чтобы использовать эту уязвимость, атакующий должен находиться в зоне действия Bluetooth (около 10-20 метров) и действовать быстро в тот момент, когда пользователь нажимает на кнопку активации ключа.

Злоумышленник может использовать неверно сконфигурированный протокол, чтобы подключить свое устройство к ключу до того момента, как жертва подключит свой девайс.

В этом случае атакующий сможет получить доступ к аккаунту пользователя (если у него будет имя пользователя и пароль).

Google предложила несколько мер, которые помогут защититься от такого рода атак. С ними можно ознакомиться по .

Напомним, что в прошлом году Google поделился с пользователями последней версий своего физического ключа безопасности. Благодаря именно этому ключу корпорации удалось добиться колоссального показателя безопасности — ни один из более 85 000 сотрудников не был взломан киберпреступниками с начала 2017 года.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru