



Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

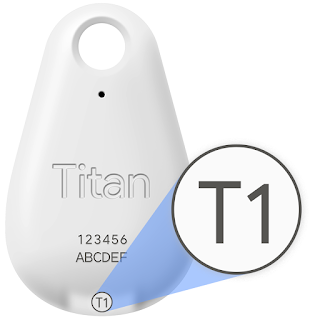
Google подтвердила наличие уязвимости в своем физическом ключе безопасности Titan Security Key, которая позволяет находящему поблизости злоумышленнику обойти все защитные меры разработки Google. По словам корпорации, брешь присутствует по причине неправильной конфигурации в протоколах Titan Security Keys, используемых для создания пары Bluetooth.

Разработчики Google заявили, что даже в таком состоянии ключи способны защитить от фишинговых атак. Тем не менее корпорация предлагает всем пользователям бесплатно заменить уязвимые ключи на полностью безопасные.

Оказалось, что баг затрагивает все версии Titan Bluetooth, которые продаются за $50 в комплекте со стандартным ключом USB/NFC, на обратной стороне которого указано «T1» или «T2».

Чтобы использовать эту уязвимость, атакующий должен находиться в зоне действия Bluetooth (около 10-20 метров) и действовать быстро в тот момент, когда пользователь нажимает на кнопку активации ключа.

Злоумышленник может использовать неверно сконфигурированный протокол, чтобы подключить свое устройство к ключу до того момента, как жертва подключит свой девайс.

В этом случае атакующий сможет получить доступ к аккаунту пользователя (если у него будет имя пользователя и пароль).

Google предложила несколько мер, которые помогут защититься от такого рода атак. С ними можно ознакомиться по .

Напомним, что в прошлом году Google поделился с пользователями последней версий своего физического ключа безопасности. Благодаря именно этому ключу корпорации удалось добиться колоссального показателя безопасности — ни один из более 85 000 сотрудников не был взломан киберпреступниками с начала 2017 года.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru