


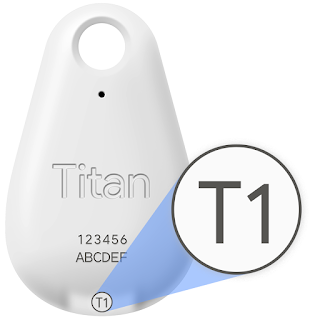

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google заменит ключи Titan Security Keys из-за серьезной уязвимости

Google подтвердила наличие уязвимости в своем физическом ключе безопасности Titan Security Key, которая позволяет находящему поблизости злоумышленнику обойти все защитные меры разработки Google. По словам корпорации, брешь присутствует по причине неправильной конфигурации в протоколах Titan Security Keys, используемых для создания пары Bluetooth.

Разработчики Google заявили, что даже в таком состоянии ключи способны защитить от фишинговых атак. Тем не менее корпорация предлагает всем пользователям бесплатно заменить уязвимые ключи на полностью безопасные.

Оказалось, что баг затрагивает все версии Titan Bluetooth, которые продаются за $50 в комплекте со стандартным ключом USB/NFC, на обратной стороне которого указано «T1» или «T2».

Чтобы использовать эту уязвимость, атакующий должен находиться в зоне действия Bluetooth (около 10-20 метров) и действовать быстро в тот момент, когда пользователь нажимает на кнопку активации ключа.

Злоумышленник может использовать неверно сконфигурированный протокол, чтобы подключить свое устройство к ключу до того момента, как жертва подключит свой девайс.

В этом случае атакующий сможет получить доступ к аккаунту пользователя (если у него будет имя пользователя и пароль).

Google предложила несколько мер, которые помогут защититься от такого рода атак. С ними можно ознакомиться по .

Напомним, что в прошлом году Google поделился с пользователями последней версий своего физического ключа безопасности. Благодаря именно этому ключу корпорации удалось добиться колоссального показателя безопасности — ни один из более 85 000 сотрудников не был взломан киберпреступниками с начала 2017 года.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru