



Facebook провела очередную зачистку фейковых групп и страниц из России

Facebook провела очередную зачистку фейковых групп и страниц из России

Facebook провела очередную зачистку фейковых групп и страниц из России

Отвечающий за политику кибербезопасности Facebook Натаниэль Глейчер отчитался об очередной зачистке российских страниц, групп и аккаунтов на площадках Facebook и Instagram. По словам Глейчера, все они были частью киберопераций, вводящих пользователей в заблуждение.

«Мы зафиксировали две отдельные операции, которые координировались из России. Они использовали схожую тактику — создавали целую сеть фейковых аккаунтов, которые своими действиями вводили в заблуждение других пользователей», — пишет Глейчер.

Натаниэль Глейчер также заявил, что Facebook старается всегда опережать подобные кампании, внедряя новых сотрудников для отслеживания поведения учетных записей, созданных недавно.

Компания не желает, чтобы ее платформа использовалась для манипуляции чьим-то мнением.

«Мы удалили 97 страниц и групп, вовлеченных в скоординированные злонамеренные действия. Активность этих групп и страниц шла из России и была нацелена на Украину», — продолжает глава политики кибербезопасности Facebook.

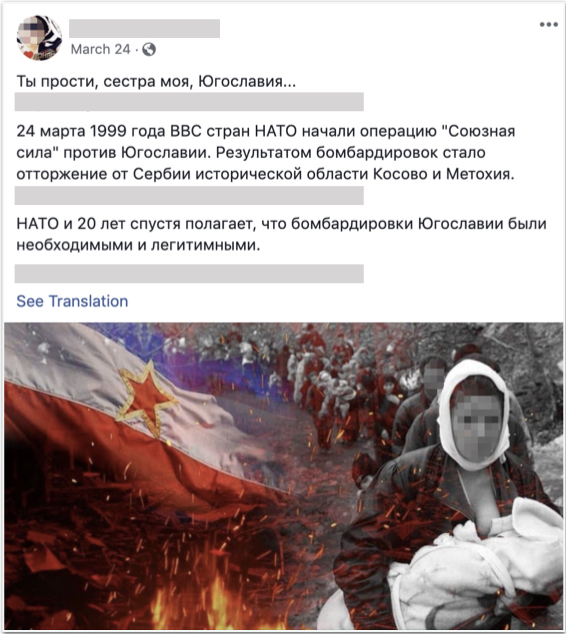
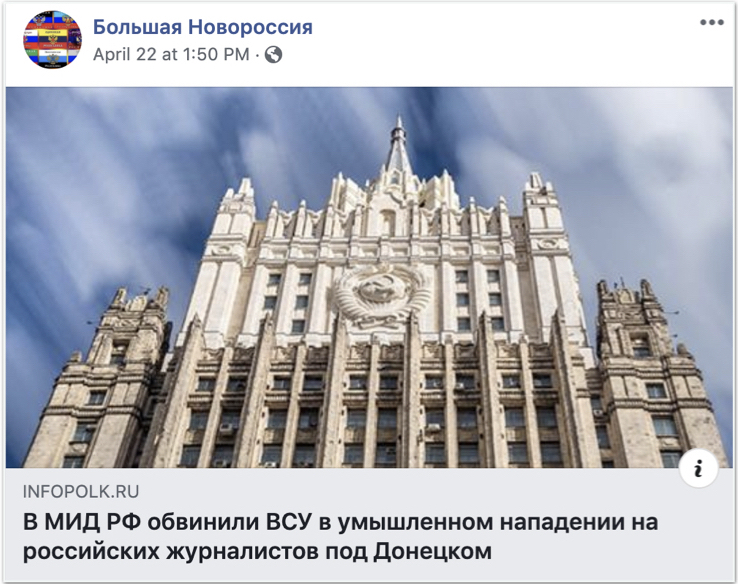
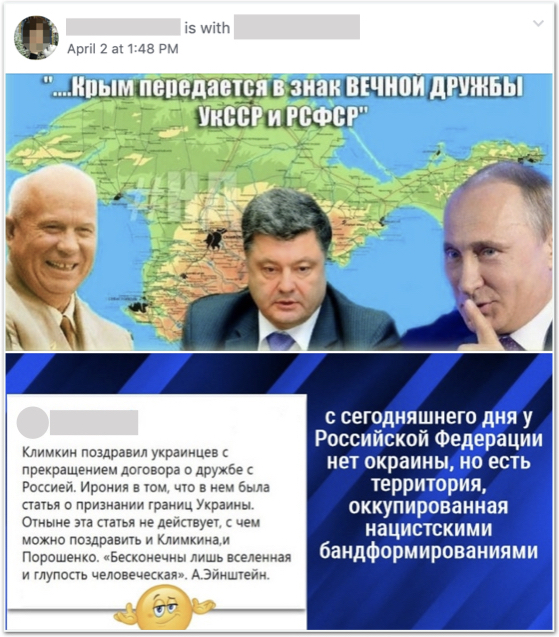
Социальная сеть смогла идентифицировать фейковые аккаунты благодаря прошлым зачисткам, приуроченным к выборам президента Украины. Facebook даже приводит примеры контента, который публиковали удаленные аккаунты и группы:

Напомним, что в феврале Facebook уже проводила зачистку российских и иранских политических аккаунтов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru