



Злоумышленники заражали компании с помощью платформы Яндекс.Директ

Злоумышленники заражали компании с помощью платформы Яндекс.Директ

Злоумышленники заражали компании с помощью платформы Яндекс.Директ

Размещаемые за счет платформы «Яндекс.Директ» рекламные баннеры использовались злоумышленниками в кибератаках, нацеленных на российские компании. Как сообщает антивирусная компания ESET, пострадали финансовые и юридические подразделения.

Различные вредоносные программы, среди которых были банковские трояны и шифровальщики, были замаскированы под деловую документацию, что побуждало жертв скачивать и открывать их.

Вредоносы находились на сайте, который продвигался за счет размещенных злоумышленниками рекламных баннеров.

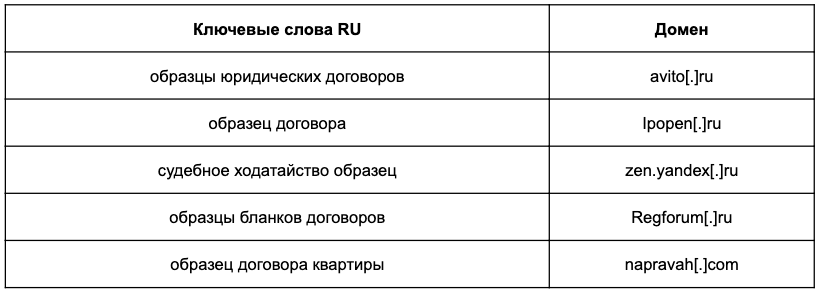
В результате схема отлично работала для заражения пользователей, которые искали в Сети образцы деловых документов или обучающие видео по ключевым словам — например, «скачать бланк счета», «бланк договора», «заявление жалоба образец», «судебное ходатайство образец».

После скачивания искомых документов жертва могла заразить свой компьютер, а что еще хуже — целую корпоративную сеть.

Специалисты компании ESET привели таблицу, которая отражает примеры поисковых запросов, а также доменов, где размещались баннеры.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru