



Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

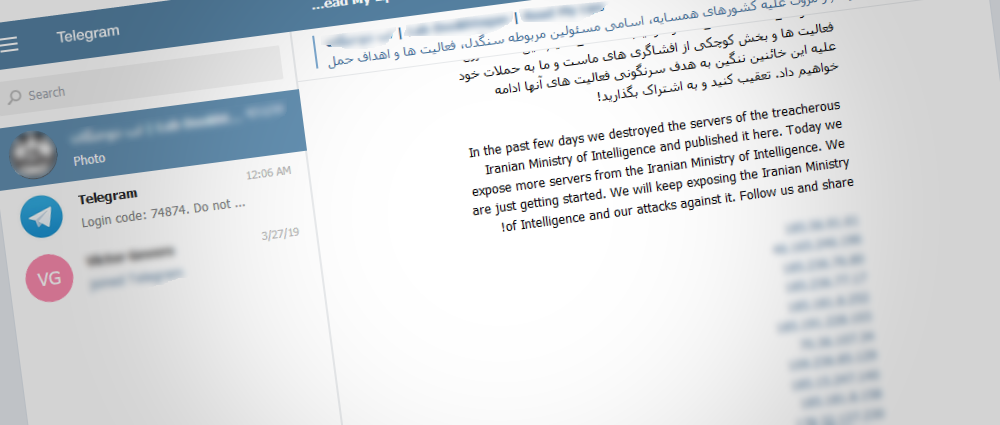
В одном из каналов Telegram кто-то опубликовал исходный код инструментов для кибершпионажа. Сами инструменты принадлежат элитной группе правительственных кибершпионов из Ирана, которая известна под кодовыми именами APT34, Oilrig и HelixKitten. Ситуация похожа на утечку инструментов АНБ, которая произошла в 2017 году.

Исходный код кибершпионских программ публикуется с середины марта в Telegram-канале человеком, скрывающимся под псевдонимом Lab Dookhtegan. Помимо этого, Dookhtegan публикует данные жертв APT34.

Среди таких данных есть связки имен пользователей и паролей. Похоже на то, что они были получены в ходе фишинговых кампаний.

Несколько экспертов в области кибербезопасности, среди которых сотрудники Chronicle, уже подтвердили подлинность этих инструментов. В общей сложности в канале был опубликован исходный код шести хакерских инструментов:

  • Glimpse (новая версия PowerShell-трояна, который Palo Alto Networks называет BondUpdater).
  • PoisonFrog (более старая версия BondUpdater)
  • HyperShell (веб-шелл, который Palo Alto Networks называет TwoFace).
  • HighShell (еще один веб-шелл).
  • Fox Panel (набор для фишинга).
  • Webmask (инструмент для DNS-tunneling).

Как указывалось выше, в Telegram-канале также были опубликованы данные жертв киберпреступников. Общее количество пострадавших пользователей, чьи данные утекли, насчитывает 66 людей.

Список жертв можно найти в документе по этой ссылке.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru