



Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

Исходный код инструментов для кибершпионажа опубликовали в Telegram

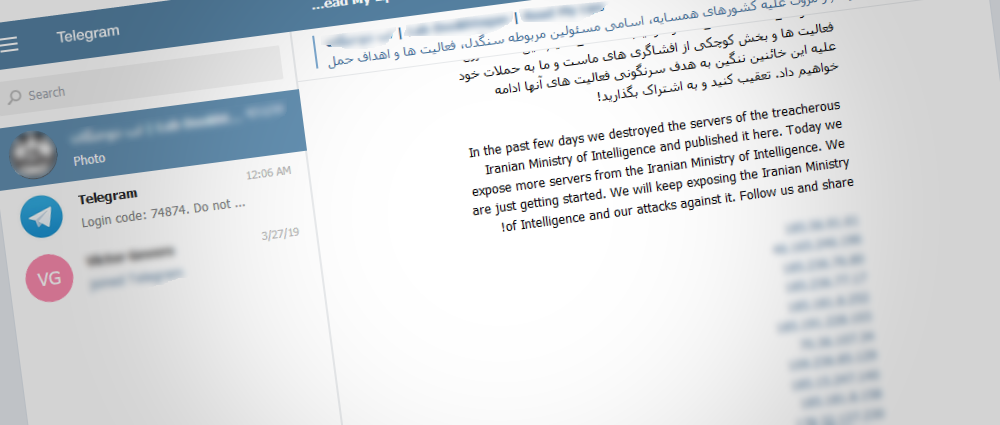
В одном из каналов Telegram кто-то опубликовал исходный код инструментов для кибершпионажа. Сами инструменты принадлежат элитной группе правительственных кибершпионов из Ирана, которая известна под кодовыми именами APT34, Oilrig и HelixKitten. Ситуация похожа на утечку инструментов АНБ, которая произошла в 2017 году.

Исходный код кибершпионских программ публикуется с середины марта в Telegram-канале человеком, скрывающимся под псевдонимом Lab Dookhtegan. Помимо этого, Dookhtegan публикует данные жертв APT34.

Среди таких данных есть связки имен пользователей и паролей. Похоже на то, что они были получены в ходе фишинговых кампаний.

Несколько экспертов в области кибербезопасности, среди которых сотрудники Chronicle, уже подтвердили подлинность этих инструментов. В общей сложности в канале был опубликован исходный код шести хакерских инструментов:

  • Glimpse (новая версия PowerShell-трояна, который Palo Alto Networks называет BondUpdater).
  • PoisonFrog (более старая версия BondUpdater)
  • HyperShell (веб-шелл, который Palo Alto Networks называет TwoFace).
  • HighShell (еще один веб-шелл).
  • Fox Panel (набор для фишинга).
  • Webmask (инструмент для DNS-tunneling).

Как указывалось выше, в Telegram-канале также были опубликованы данные жертв киберпреступников. Общее количество пострадавших пользователей, чьи данные утекли, насчитывает 66 людей.

Список жертв можно найти в документе по этой ссылке.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru