



Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

С мая 2016 года Facebook собрала контакты 1,5 млн пользователей без их ведома и согласия. Представители интернет-гиганта заявили, что эти данные были загружены на серверы компании «непреднамеренно», а сейчас сотрудники удаляют их.

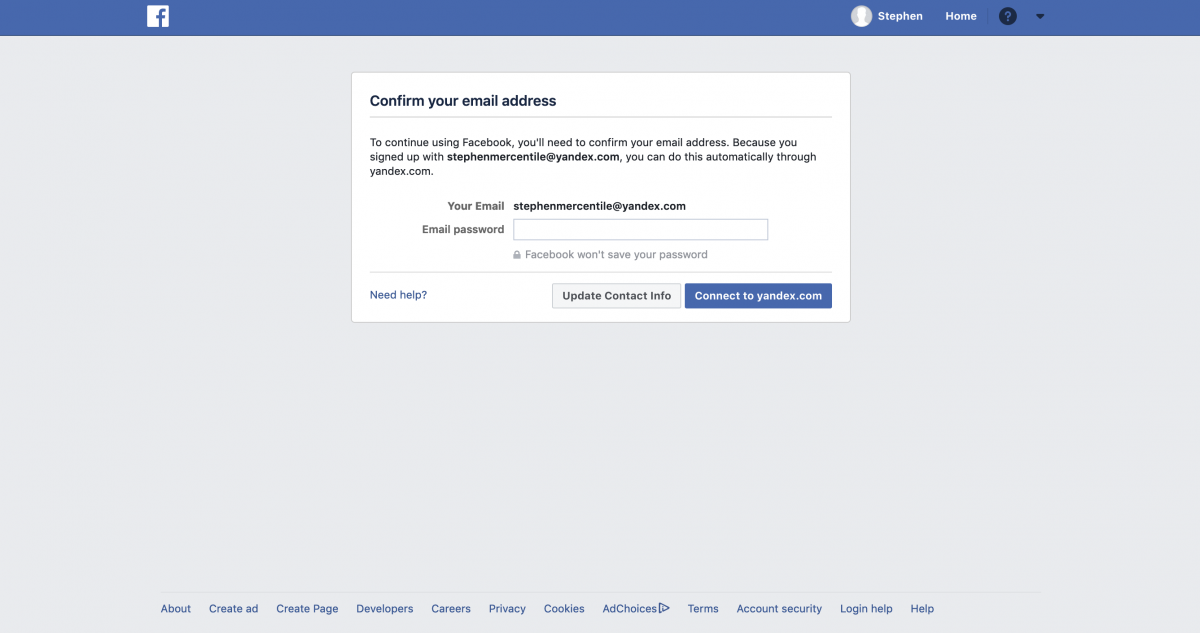
Об этом стало известно благодаря исследователю в области безопасности, который обратил внимание на то, что социальная сеть требует у новых пользователей пароль от почты. Мы писали об этом в начале месяца.

В среду представители Facebook признались, что таким образом собирались данные пользователей, которые затем «скармливались» системам соцсети, отвечающим за отображение релевантной рекламы юзерам.

В Facebook заявили, что сотрудники компании не получали доступ к содержимому электронных писем, однако определенно собрали информацию о контактах и переписках.

Таким образом, учитывая, что соцсеть собрала контакты 1,5 миллиона пользователей, в общей сложности Facebook удалось собрать контактную информацию сотен миллионов людей. Пресс-секретарь не смог назвать точное количество контактов, которое удалось получить таким способом.

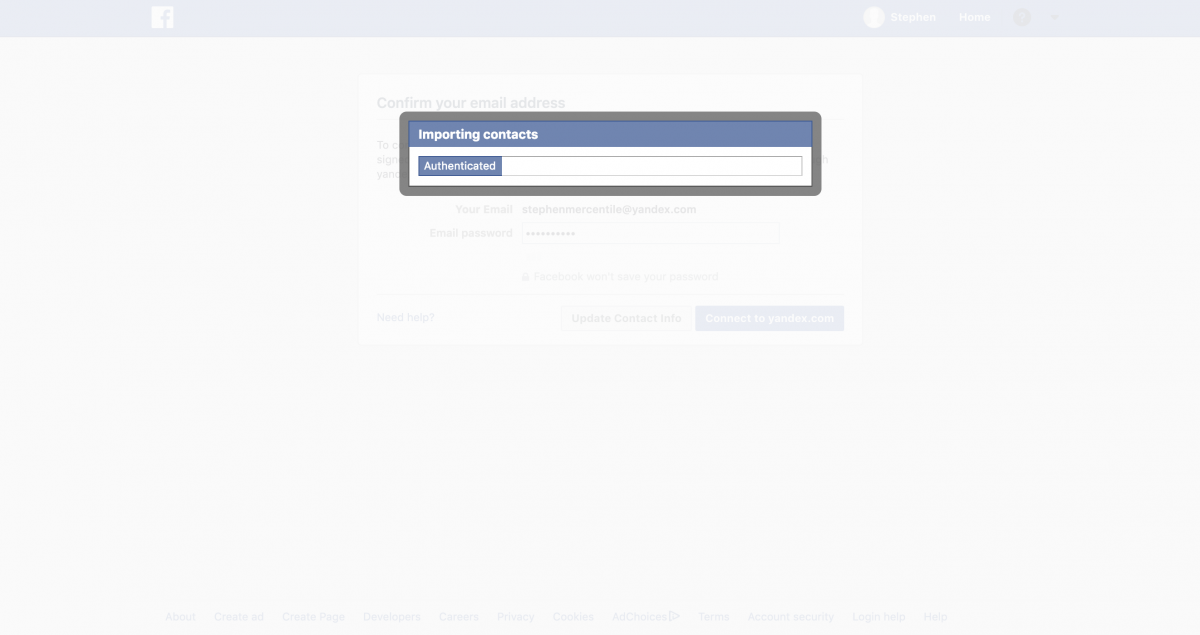
Как можно увидеть на скриншоте ниже, социальная сеть просила пользователя ввести пароль от почты. После подтверждения Facebook начинал собирать контакты пользователя без его согласия.

Представители Business Insider убедились в этом, проведя тест с помощью фейковой учетной записи.

На данном этапе непонятно, будет ли эта ситуация нести какой-либо репутационный риск для компании.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru