



Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Корпорация Electronic Arts (EA), одна из самых крупных и узнаваемых в индустрии видеоигр, устранила уязвимость в своей онлайн-платформе для игр Origin. Обнаруженная исследователями брешь позволяла запустить вредоносный код на компьютере пользователя без его ведома.

Проблема безопасности актуальна для пользователей Windows, в системе которых установлено приложение Origin. Десятки миллионов людей по всему миру используют эту платформу для покупки и загрузки игр.

Для упрощения доступа к играм EA реализовала собственную схему URL — origin://. Она позволяет геймерам запустить игру с веб-страницы, для этого достаточно просто кликнуть по ссылке вида origin://.

Однако эксперты компании Underdog Security обнаружили, что Origin может использоваться для запуска любого приложения на компьютере пользователя.

«Атакующий может запустить все, что только пожелает», — заявил Дейли Би из Underdog Security.

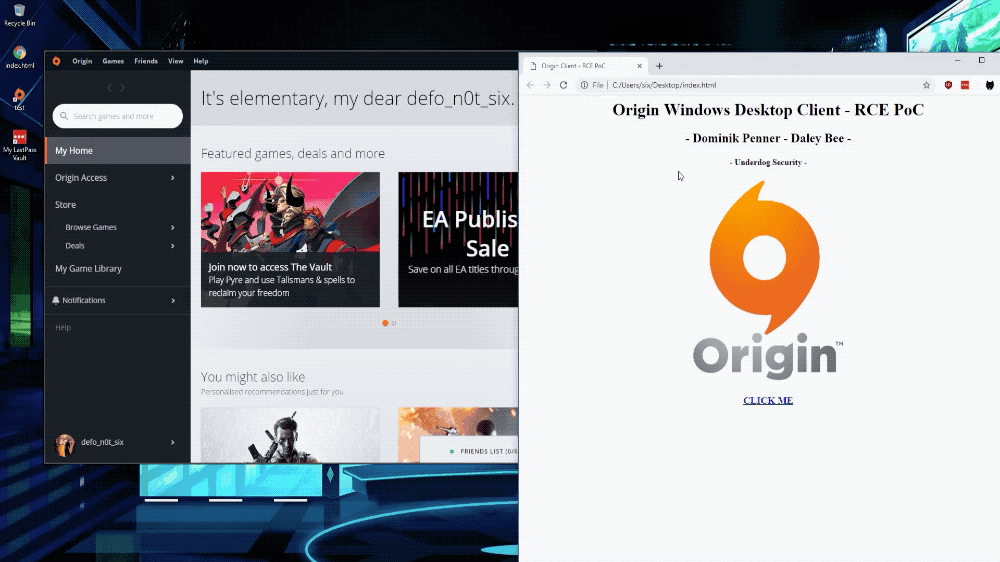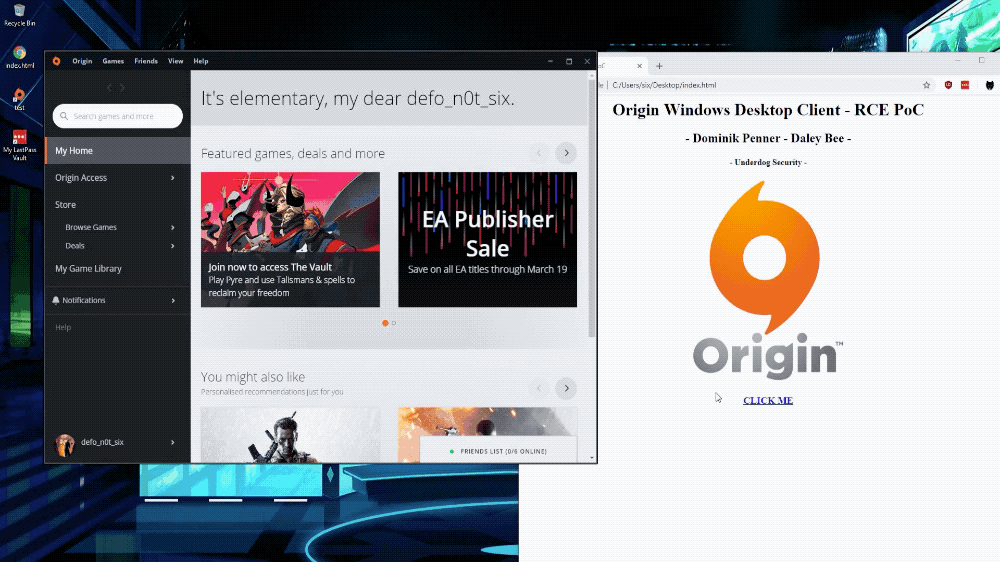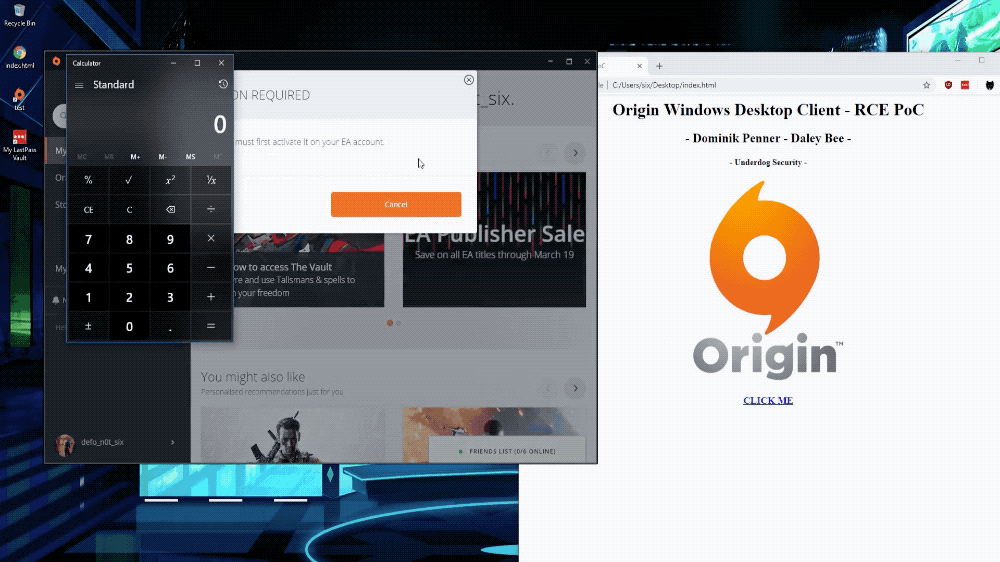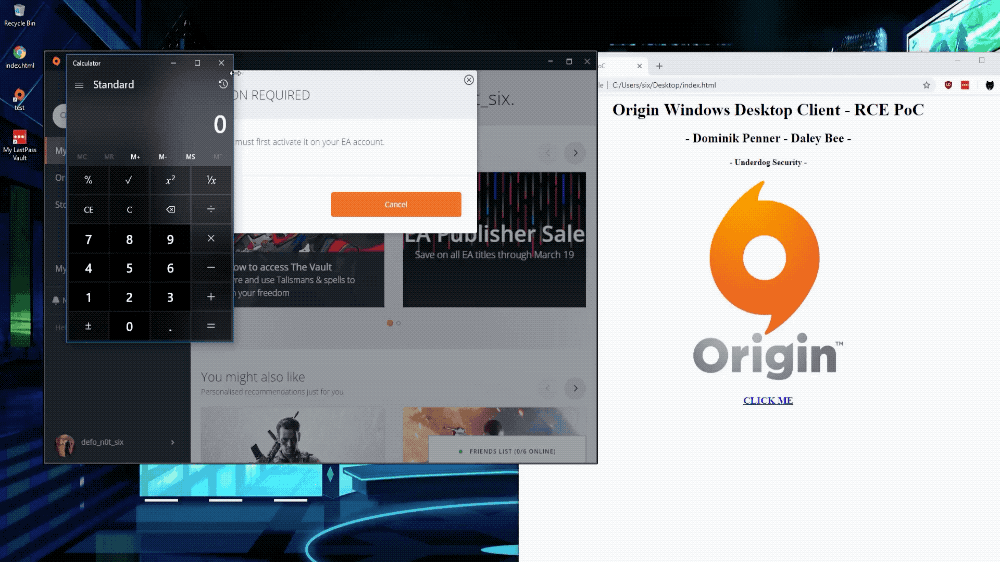
Чтобы продемонстрировать работу эксплойта, исследователи запустили калькулятор, используя игровую онлайн-платформу от Electronic Arts.

Но хуже всего то, что злоумышленник мог запустить команды PowerShell, которые вполне могут использоваться для установки программы-вымогателя и любых других вредоносных компонентов.

Для эксплуатации уязвимости киберпреступникам было достаточно сделать лишь одно — заставить пользователя нажать на вредоносную ссылку. Успешно атаковав этот баг, злоумышленник мог также выкрасть токены геймера, что позволило бы получить доступ к аккаунту пользователя без необходимости вводить учетные данные.

Рекомендуем всем установить вышедшее обновление клиента Origin, в котором эта уязвимость устранена.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru