



Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в системах Windows, которая способна привести к повышению привилегий, сегодня появился в Сети. Это еще одна причина, по которой необходимо установить последний набор патчей от Microsoft, который вышел вчера.

Проблема безопасности получила собственный идентификатор — CVE-2019-0841. Брешь вызвана некорректной обработкой жестких ссылок сервисом AppX Deployment Service (AppXSVC).

AppXSVC используется для запуска приложений Windows Apps, а также для инсталляции и деинсталляции этих приложений.

Атакующий с низкими привилегиями в системе, используя этот баг, может запустить процессы с повышенными правами. Проблема актуальна для Windows 10, Windows Server 2019 и Core Installation.

По словам Microsoft, злоумышленники могут устанавливать в систему программы, а также видоизменять данные на компьютере жертвы. Технические детали уязвимости доступны благодаря блогу эксперта Набиля Ахмеда, который изначально обнаружил брешь и сообщил о ней американскому техногиганту.

Исследователь отметил, что он может получить полный контроль над практически любым файлом в операционной системе, изначально имея лишь самый минимальный набор привилегий. Такое стало возможным из-за того, как обрабатываются конфигурационные файлы settings.dat.

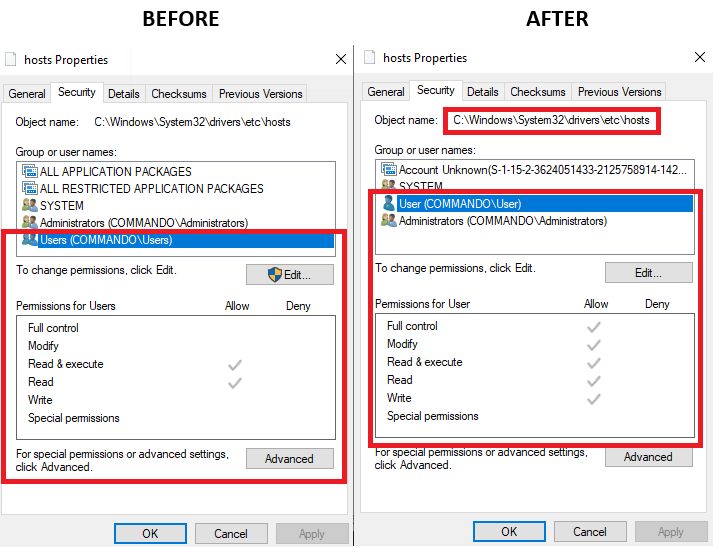
Чтобы доказать состоятельность своего PoC-кода, Ахмед использовал конфигурационный файл Microsoft Edge, который был запущен в контексте обычного пользователя, для получения полного контроля над файлом hosts.

На GitHub можно найти код эксплойта. Также специалист опубликовал видео, в котором показано, как атакующий может использовать сервис Google Chrome Update для повышения прав в системе.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru