



Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Последние три месяца злоумышленники активно атакуют пользователей популярных онлайн-сервисов Gmail, Netflix и PayPal. В ходе своей операции атакующие используют технику, известную как «перехват DNS» (DNS hijacking).

Об этих кибератаках сообщили эксперты из Bad Packets. По их словам, преступники скомпрометировали роутеры пользователей, а затем модифицировали настройки DNS таким образом, чтобы жертвы перенаправлялись на фейковые веб-сайты.

Именно так у пользователей выманивались учетные данные для входа в онлайн-сервисы.

В общей сумме в Bad Packets насчитали четыре мошеннических DNS-сервера, которые атакующие использовали для перехвата трафика пользователей.

«За последние три месяца наши ханипоты (honeypots) зафиксировали атаки перехвата DNS, в ходе которых злоумышленники компрометировали маршрутизаторы пользователей», — говорится в отчете Bad Packets.

«Все попытки взлома роутеров происходили из сети Google Cloud Platform. В этой кампании атакующие использовали четыре мошеннических DNS-сервера для перенаправления трафика своих жертв».

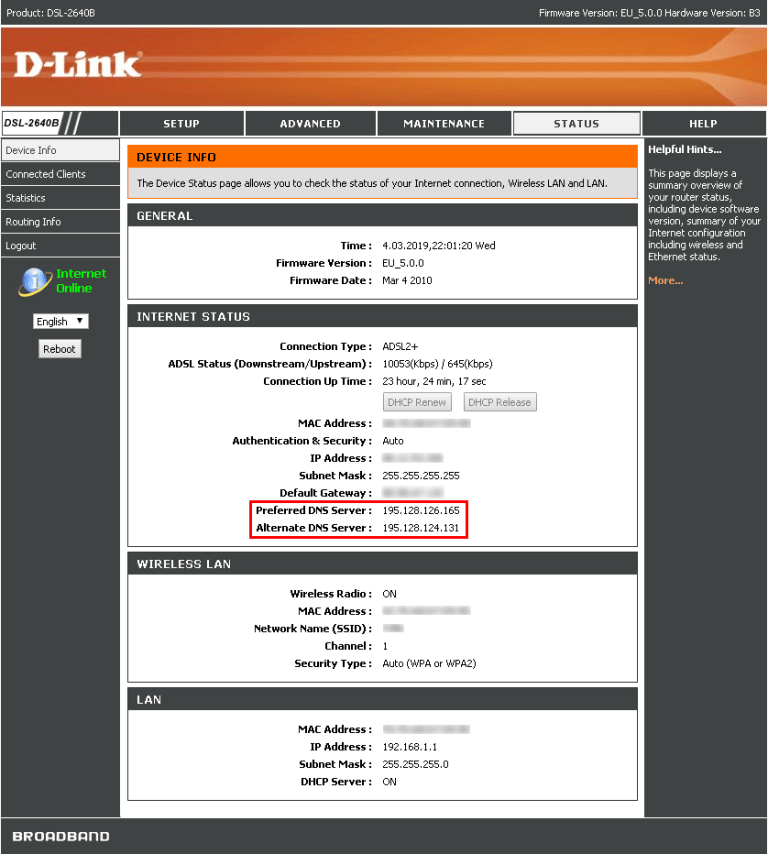
Первая волна атак затронула маршрутизаторы D-Link DSL-2640B, DSL-2740R, DSL-2780B и DSL-526B. Используемый в этих атаках DNS-сервер располагался в Канаде — 66[.]70.173.48.

Вторая волна также затронула роутеры серии D-Link DSL, на этот раз атаковал другой сервер (144[.]217.191.145), однако он тоже был расположен в Канаде.

В ходе атак также использовались серверы из России — 195[.]128.126.165 и 195[.]128.124.131.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru