



Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Пользователи Gmail, Netflix и PayPal подверглись атакам перехвата DNS

Последние три месяца злоумышленники активно атакуют пользователей популярных онлайн-сервисов Gmail, Netflix и PayPal. В ходе своей операции атакующие используют технику, известную как «перехват DNS» (DNS hijacking).

Об этих кибератаках сообщили эксперты из Bad Packets. По их словам, преступники скомпрометировали роутеры пользователей, а затем модифицировали настройки DNS таким образом, чтобы жертвы перенаправлялись на фейковые веб-сайты.

Именно так у пользователей выманивались учетные данные для входа в онлайн-сервисы.

В общей сумме в Bad Packets насчитали четыре мошеннических DNS-сервера, которые атакующие использовали для перехвата трафика пользователей.

«За последние три месяца наши ханипоты (honeypots) зафиксировали атаки перехвата DNS, в ходе которых злоумышленники компрометировали маршрутизаторы пользователей», — говорится в отчете Bad Packets.

«Все попытки взлома роутеров происходили из сети Google Cloud Platform. В этой кампании атакующие использовали четыре мошеннических DNS-сервера для перенаправления трафика своих жертв».

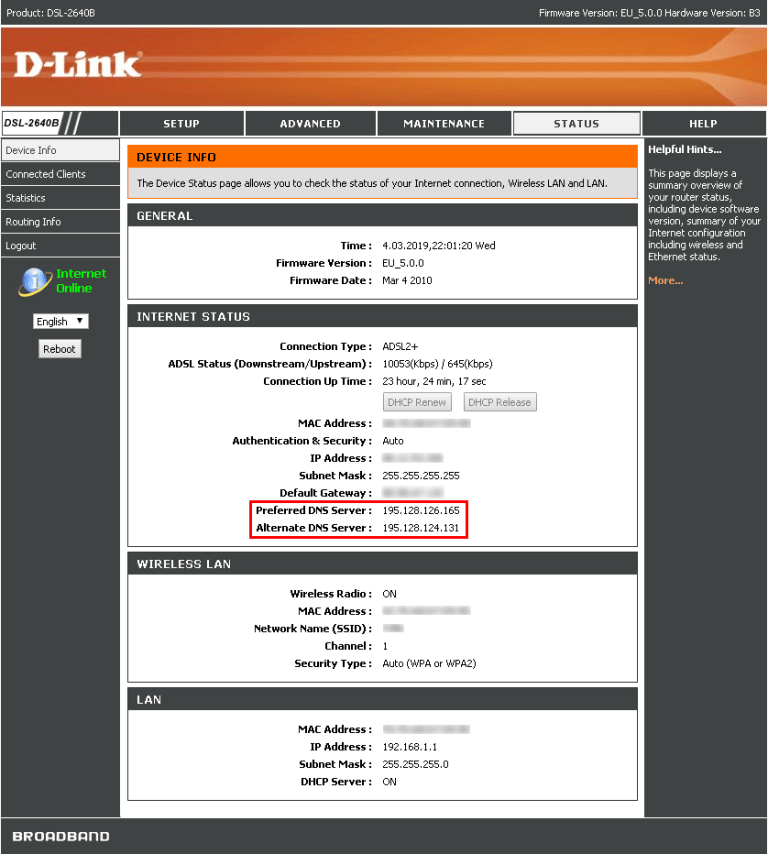
Первая волна атак затронула маршрутизаторы D-Link DSL-2640B, DSL-2740R, DSL-2780B и DSL-526B. Используемый в этих атаках DNS-сервер располагался в Канаде — 66[.]70.173.48.

Вторая волна также затронула роутеры серии D-Link DSL, на этот раз атаковал другой сервер (144[.]217.191.145), однако он тоже был расположен в Канаде.

В ходе атак также использовались серверы из России — 195[.]128.126.165 и 195[.]128.124.131.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru