



Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Исследователи в области безопасности сообщили о мощном инструменте, который использовался китайским правительством для выведения сайтов из строя. Ранее это кибероружие нигде не фигурировало и никем не описывалось.

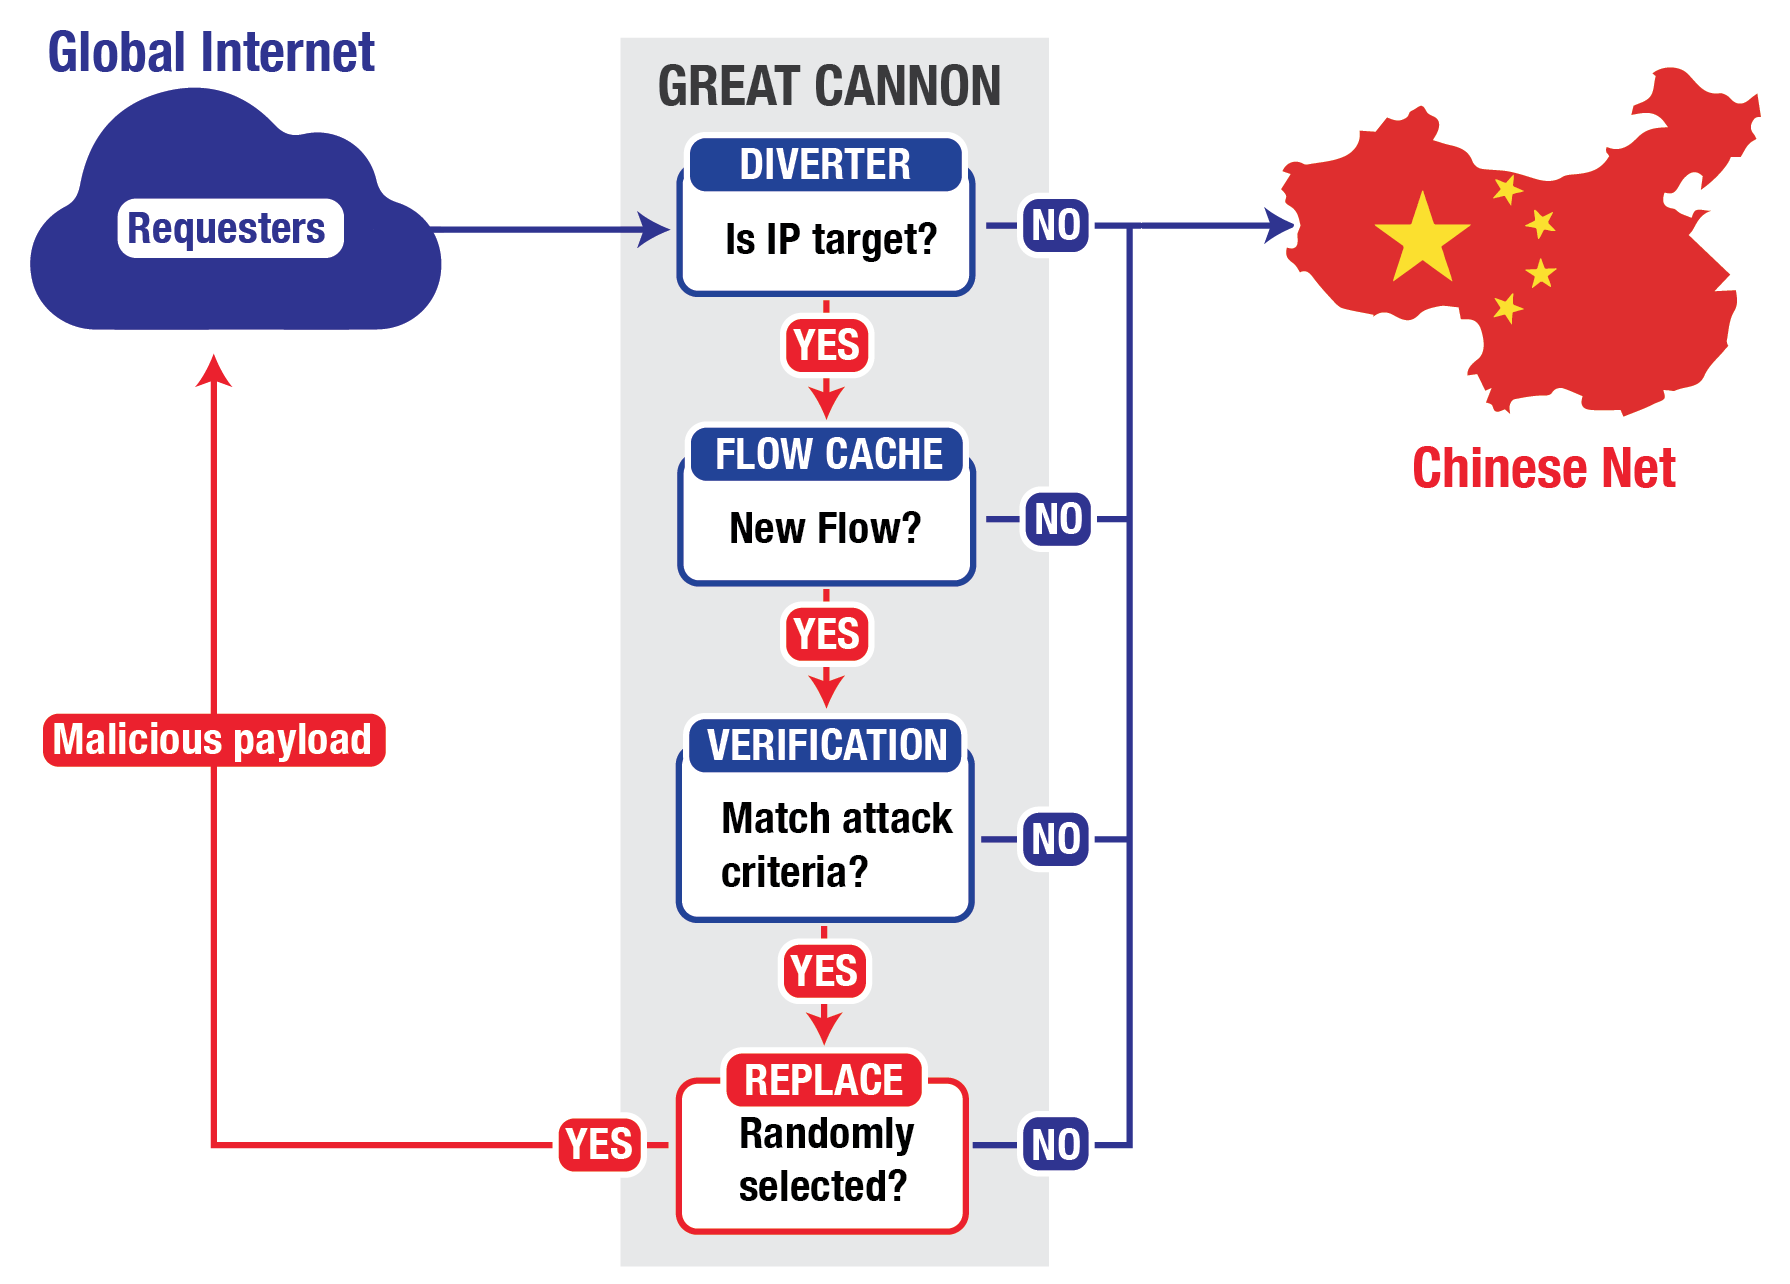
Инструмент получил имя Great Cannon, Китай использовал его для «бомбардировки» мусорным трафиком двух страниц на GitHub, которые выступали против цензуры. Эксперты подчеркивают, что Great Cannon также может использоваться для тайной установки вредоносных программ на компьютеры пользователей.

В случае атак на страницы GitHub Китай использовал компьютеры обычных пользователей интернета — в их трафик был внедрен вредоносный JavaScript-код, инициирующий постоянную загрузку двух атакуемых страниц.

Этот код был результатом работы Great Cannon, который КНР использовала для изменения трафика.

«Кибероперации с использованием Great Cannon демонстрируют значительное развитие контроля информации со стороны государства. В данном случае Китай пытался добиться еще большей цензуры», — говорится в отчете исследователей Калифорнийского университета в Беркли и Торонтского университета.

«Great Cannon — очень опасный инструмент, так как обладает возможностью незаметного заражения пользователей вредоносными программами, а затем использует их для DDoS-атак на неугодные ресурсы».


Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru