



Kaspersky ASAP обучит сотрудников основам защиты от киберугроз

Kaspersky ASAP обучит сотрудников основам защиты от киберугроз

Kaspersky ASAP обучит сотрудников основам защиты от киберугроз

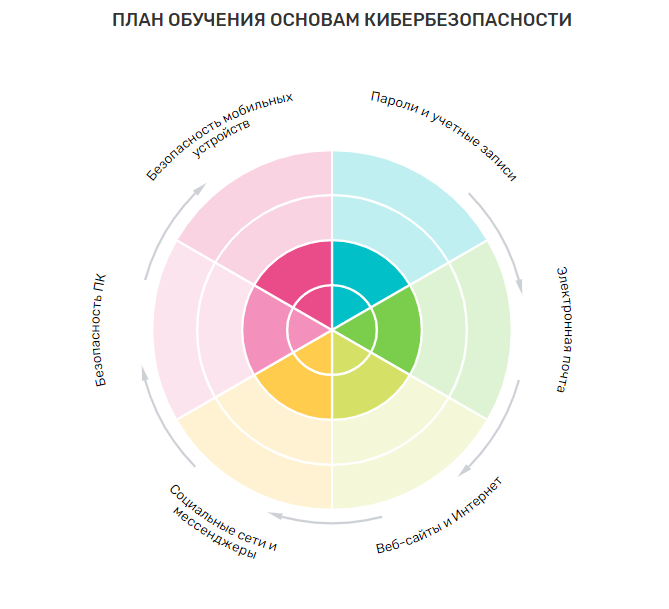
Антивирусная компания «Лаборатория Касперского» анонсировала новую автоматизированную платформу Kaspersky Automated Security Awareness Platform (ASAP). Kaspersky ASAP способна предложить новый подход к организации тренингов по защите от киберугроз.

В сущности, новая разработка представляет собой онлайн-инструмент, позволяющий сформировать и закрепить у сотрудников навыки безопасной работы в цифровом пространстве.

Эксперты «Лаборатории Касперского» еще раз напоминают: человек является самым слабым звеном в цепочке информационной защиты организации. Антивирусная компания провела исследование, согласно которому 52% компаний по всему миру рассматривают сотрудников в качестве одной из самых серьезных угроз корпоративной безопасности.

С этим утверждение трудно спорить — достаточно вспомнить многие случаи компрометации корпоративных данных, которые явились следствием банальной невнимательности или отсутствия компьютерной грамотности служащих.

Здесь на помощь приходит платформа Kaspersky ASAP, в которой реализован инновационный подход к организации тренингов по защите от киберугроз. Разработка позволит оценить текущие знания каждого отдельного сотрудника по части кибербезопасности.

Более того, на основе полученных данных Kaspersky ASAP подберет индивидуальный график программы для каждого работника. При построении графика будут учитываться рабочие обязанности, профиль риска и набор навыков, необходимый сотруднику.

При этом Kaspersky ASAP принимает во внимание человеческую память — каждый урок длится не более 10 минут, а также на ключевых сообщениях несколько раз делается акцент. Сотрудникам будут предложены: интерактивный модуль, видеоролики, упражнения на закрепление и проверку.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru