



Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Университет штата Северная Каролина (NCSU) на протяжении шести месяцев сканировал миллиарды файлов, размещенные в публичных репозиториях GitHub. Как показали результаты, более 100 000 репозиториев «сливали» API-токены и криптографические ключи.

Специалисты NCSU просканировали лишь 13% от общего числа всех публичных репозиториев GitHub. В итоге оказалось, что тысячи новых репозиториев ежедневно раскрывали новые «секреты».

Инициатива Университета штата Северная Каролина была запущена с согласия проекта GitHub, которому нужны были результаты сканирования для работы над новой функцией безопасности под названием Token Scanning (на данный момент в бета-режиме).

Сканирование (PDF), проведенное специалистами NCSU, на данный момент является самым исчерпывающим и тщательным. Аккаунты GitHub сканировались в период с 31 октября 2017 года по 20 апреля 2018 года.

В процессе скана эксперты искали строки, которые бы представляли формат API-токенов или криптографических ключей. При этом исследователи использовали не только GitHub Search API, но и снимки репозиториев GitHub, записанные базой данных Google BigQuery.

В течение этих шести месяцев специалисты проанализировали миллиарды файлов, которые принадлежали миллионам репозиториев GitHub.

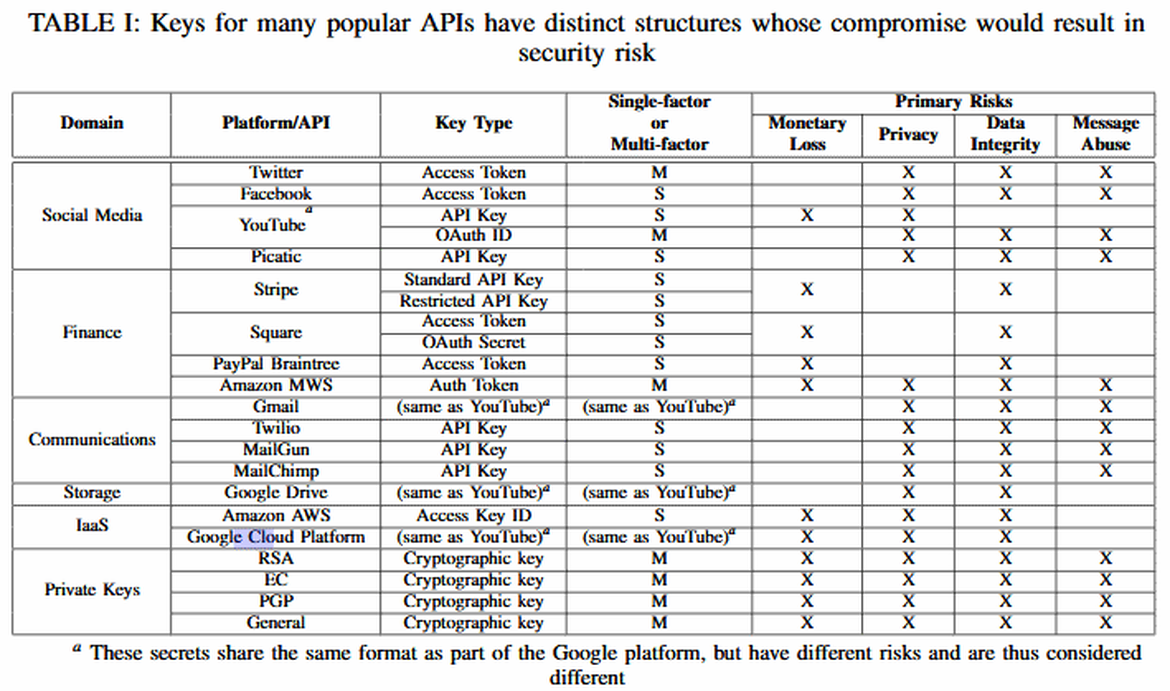
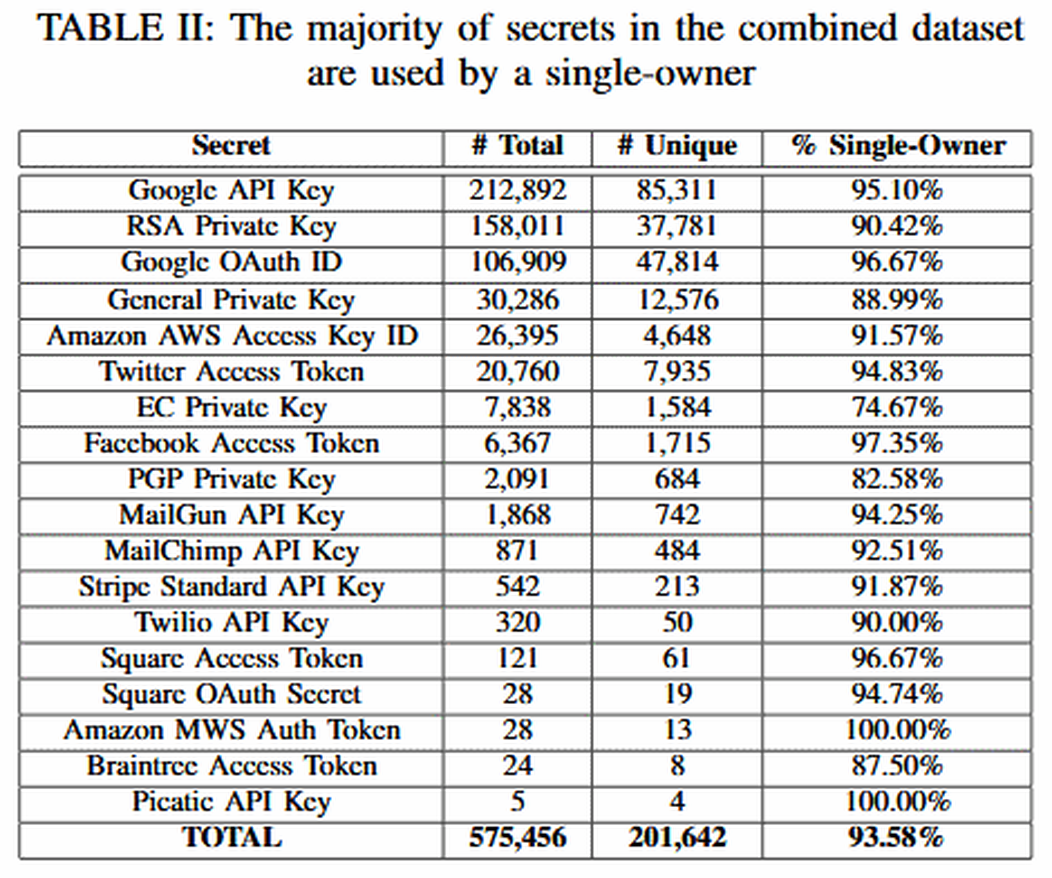
По словам команды NCSU, им удалось найти 575 456 API и криптографических ключей, 201 642 из которых были уникальные.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru