



Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет использования нашумевшей уязвимости в WinRAR. Это лишний повод напомнить всем пользователям — необходимо обновить свои версии WinRAR, так как устраняющий уязвимость патч уже давно вышел.

Как уже было упомянуто, новая вредоносная программа задействует эксплойт для бреши, которая способна привести к инъекции кода. Сама дыра присутствует в библиотеке WinRAR UNACEV2.DLL.

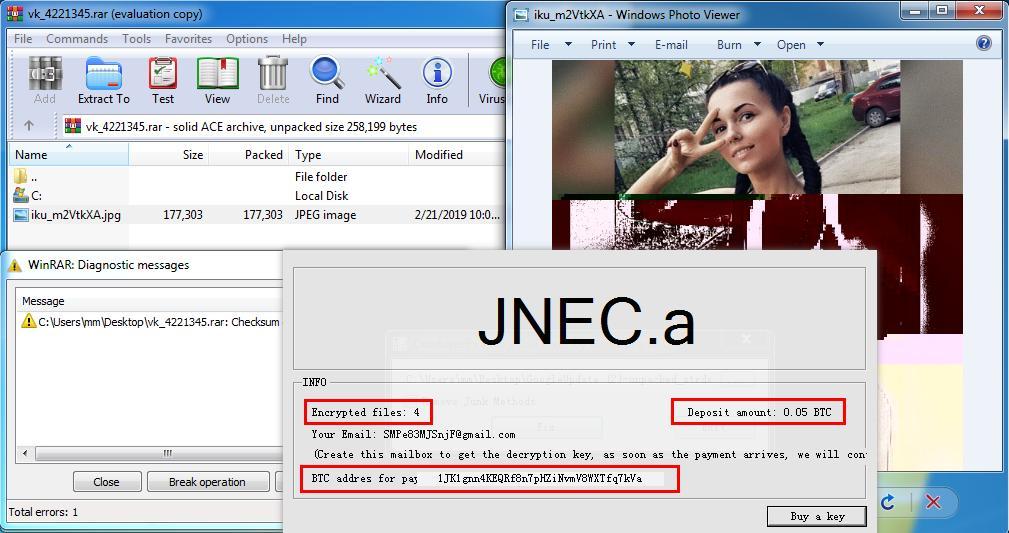
Что мы имеем в случае с вымогателем JNEC.a — пейлоад зловреда хранится в сжатом RAR-архиве. Как только жертва извлекает его, вредонос открывает поврежденную и неполную фотографию женщины.

Тем временем в фоновом режиме на компьютер пользователя копируется файл самого вымогателя JNEC.a, который тотчас начинает процесс шифрования файлов. Авторы данного шифровальщика выбрали необычный способ доставки ключа расшифровки.

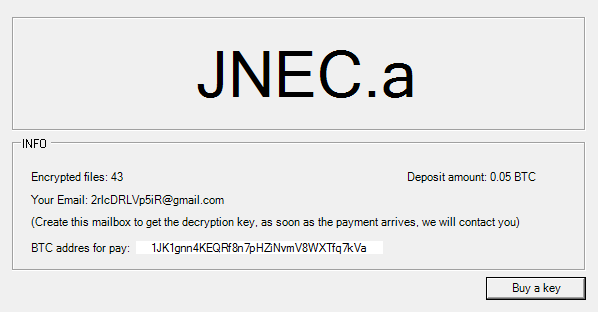
Пользователю выдается идентификатор Gmail ID, который нужно будет указать в процессе запроса ключа расшифровки.

Эксперты в области безопасности из 360 Threat Intelligence Center сообщают, что вымогатель распространяется в архиве с именем «vk_4221345.rar».

Злоумышленники требуют выкуп в биткоинах — 0,05 BTC ($198). В настоящий момент 28 антивирусов на VirusTotal детектируют файл JNEC.a.

Специалисты предупреждают — не платите выкуп. Проблема в том, что киберпреступники допустили ошибку в своей программе. Благодаря этой ошибке зашифрованные файлы нельзя восстановить.

На прошлой неделе мы писали, что различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Подпишитесь на новости

Российские сертификаты хотят предустанавливать на смартфоны

Установил приложение, получил в довесок ещё и российский корневой сертификат. Ассоциация банков России предложила Минцифры сделать установку сертификатов Национального удостоверяющего центра обязательной на смартфонах, связав её с установкой или обновлением российских мобильных приложений.

Письмо ассоциации изучил РБК, подлинность документа подтвердили в АБР. Причина — проблемы с доступом к банковским сайтам после отзыва зарубежных TLS-сертификатов.

Браузеры предупреждают о небезопасном соединении или блокируют переход. Сертификаты НУЦ должны помочь открывать веб-версии банков в Chrome, Safari и Edge.

По данным ассоциации, с жалобами клиентов из-за отзыва сертификатов сталкивалась каждая вторая кредитная организация. В банке «Держава» рассказали, что в первые дни трудности с самостоятельной настройкой возникли примерно у 10% клиентов.

Поэтому АБР предлагает сразу несколько вариантов: единый удобный установщик для популярных ОС, установку через «Госуслуги» одной кнопкой и предустановку сертификатов производителями компьютеров и смартфонов.

Минцифры подтвердило получение письма и сообщило о разъяснительной работе с банками. Как именно реализовать обязательную установку и какие действия останутся за пользователем, в пересказе инициативы не уточняется.

RSS: Новости на портале Anti-Malware.ru