



Задержан юноша, продававший пароли от аккаунтов Netflix, Spotify, PSN

Задержан юноша, продававший пароли от аккаунтов Netflix, Spotify, PSN

Задержан юноша, продававший пароли от аккаунтов Netflix, Spotify, PSN

Австралийские правоохранители арестовали гражданина, который заработал 300 000 австралийских долларов (211 000 долларов США) на продаже паролей от аккаунтов популярных сервисов: Netflix, Spotify, Hulu, PSN и Origin. Для этих целей злоумышленник запустил собственный сайт, на котором предлагались подобные услуги.

21-летний молодой человек был арестован вчера в Сиднее. Правоохранители вышли на него в ходе расследования, инициированного ФБР и Австралийской федеральной полицией.

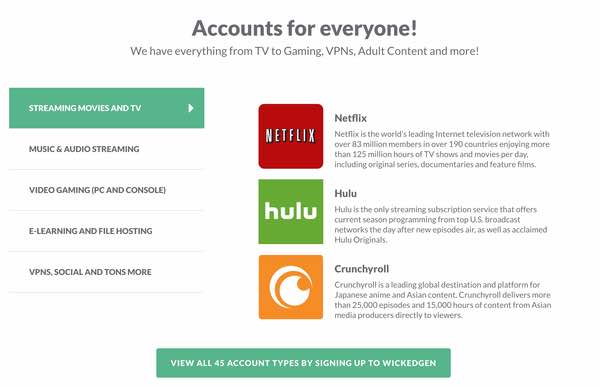
Полученные в процессе расследования зацепки вывели полицейских и агентов спецслужбы на ресурс, расположенный по адресу WickedGen.com.

На самом сайте WickedGen утверждалось, что владелец располагает данными миллионов аккаунтов сервисов платной подписки. При этом предлагался целый спектр сервисов:

Учетные данные киберпреступник получал из различных баз скомпрометированных данных, обычно выбирались те аккаунты, владельцы которых не знали об утечке. Согласно заявлению австралийской полиции, правоохранители задержали предполагаемого преступника, а также изъяли его компьютерное оборудование и определенную сумму в криптовалюте.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru