



Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Команда исследователей из Emsisoft наткнулась на новую кампанию, в ходе которой злоумышленники распространяли программу-вымогатель, получившую название BigBobRoss. К счастью, специалистам удалось обнаружить уязвимость в коде шифровальщика, что позволило создать дешифратор, который вернет файлы пользователей бесплатно.

Согласно имеющимся данным, шифровальщик BigBobRoss атакует пользователей Comcast Business. Эксперты рекомендуют всем пострадавшим не платить выкуп, а скачать бесплатный дешифратор, который вернет ваши файлы в прежнее состояние.

BigBobRoss написан на C++ с использованием QT. Для шифрования файлов вредонос задействует алгоритм AES-128 ECB, при этом расширение файлов меняется на «.obfuscated».

Некоторые варианты вымогателя также добавляют идентификатор жертвы к имени файла. Записка с требованием выкупа находится в файле «Read Me.txt», в нем пользователя инструктируют написать на адрес BigBobRoss@computer4u.com.

Внимание! Чтобы дешифратор успешно отработал, требования с выкупом необходимо оставить на компьютере.

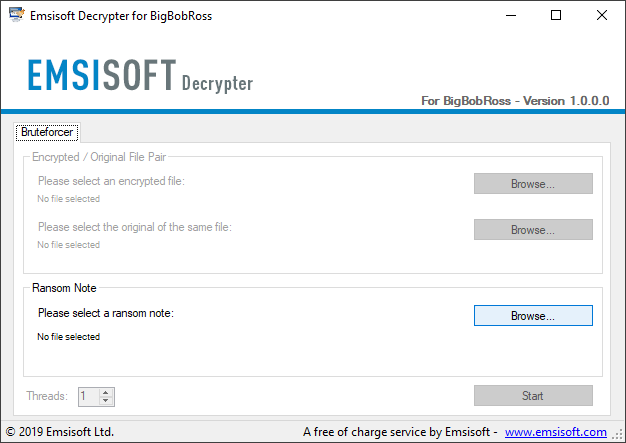
Вот небольшая инструкция по использованию дешифратора:

  1. Скачайте Emsisoft BigBobRoss Decrypter.
  2. Запустите исполняемый файл и примите лицензионное соглашение.
  3. Нажмите «Browse» и выберите файл с требованиями выкупа, который должен быть размещен на вашем компьютере.
  4. Нажмите «Start», чтобы запустить расшифровку ваших файлов.
  5. Готово!
Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru