



Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Команда исследователей из Emsisoft наткнулась на новую кампанию, в ходе которой злоумышленники распространяли программу-вымогатель, получившую название BigBobRoss. К счастью, специалистам удалось обнаружить уязвимость в коде шифровальщика, что позволило создать дешифратор, который вернет файлы пользователей бесплатно.

Согласно имеющимся данным, шифровальщик BigBobRoss атакует пользователей Comcast Business. Эксперты рекомендуют всем пострадавшим не платить выкуп, а скачать бесплатный дешифратор, который вернет ваши файлы в прежнее состояние.

BigBobRoss написан на C++ с использованием QT. Для шифрования файлов вредонос задействует алгоритм AES-128 ECB, при этом расширение файлов меняется на «.obfuscated».

Некоторые варианты вымогателя также добавляют идентификатор жертвы к имени файла. Записка с требованием выкупа находится в файле «Read Me.txt», в нем пользователя инструктируют написать на адрес BigBobRoss@computer4u.com.

Внимание! Чтобы дешифратор успешно отработал, требования с выкупом необходимо оставить на компьютере.

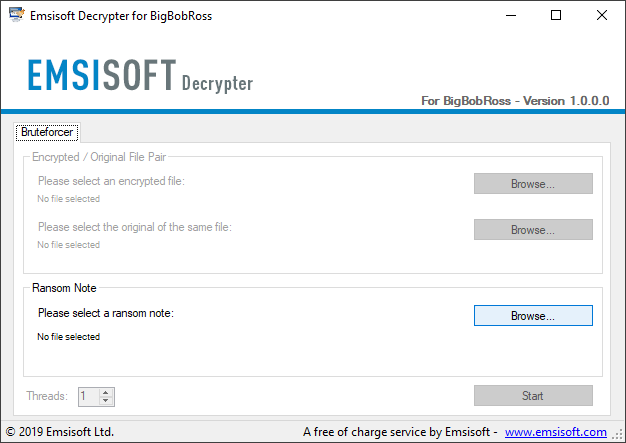
Вот небольшая инструкция по использованию дешифратора:

  1. Скачайте Emsisoft BigBobRoss Decrypter.
  2. Запустите исполняемый файл и примите лицензионное соглашение.
  3. Нажмите «Browse» и выберите файл с требованиями выкупа, который должен быть размещен на вашем компьютере.
  4. Нажмите «Start», чтобы запустить расшифровку ваших файлов.
  5. Готово!
Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru