



Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Специалисты компании Trend Micro предупреждают, что вредоносный exe-файл может заразить пользователей операционной системы macOS, обойдя все системы защиты. Утверждение кажется абсурдным, учитывая, что расширение EXE используется в системах Windows, однако эксперты подробно объяснили схему этой атаки.

Исследователи наткнулись на несколько образцов вредоносных файлов .dmg, которые используются в системе macOS. Они были замаскированы под установочные файлы различных популярных программ и распространялись на торрент-сайтах.

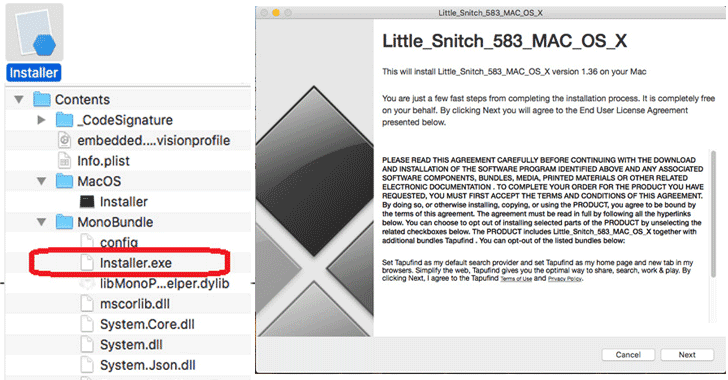
Что самое интересное — эти семплы включали приложение EXE, скомпилированное при помощи фреймворка Mono, который делает файлы такого формата совместимым с macOS.

Mono представляет собой имплементацию Microsoft .NET Framework с открытым исходным кодом, которая позволяет разработчикам создавать кроссплатформенные программы.

Обычно файлы формата EXE при попытке запуска в системе macOS выдают ошибку. Еще немаловажен тот факт, что защитные функции вроде Gatekeeper не сканируют файлы .exe на наличие вредоносного кода.

Фейковый установщик, обнаруженный экспертами, замаскирован под инсталляционный файл от фаервола Little Snitch:

В процессе установки зловред предлагает пользователю установить набор адваре, некоторые из которых замаскированы под Adobe Flash Media Player и Little Snitch. Экспертам не удалось выделить какой-либо специфический паттерн этих атак.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru