



Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal объединились, чтобы вместе решить вопрос детектирования файлов MSI, которые были модифицированы путем включения вредоносных Java-архивов. Проблема в случае с этим типом файлов заключается в том, что подпись кода останется валидной даже после изменения их содержимого.

Наверняка многие знают, что авторитетные разработчики подписывают исполняемые файлы Windows PE (.exe) специальными сертификатами. В случае модификации такого файла данная подпись окажется недействительной. Некоторые антивирусные программы учитывают это, детектируя недействительные подписи исполняемых файлов.

В случае с файлами Microsoft Installer (MSI) все гораздо сложнее — злоумышленник может включить в них вредоносное содержимое, а подпись останется абсолютно нетронутой. Однако у такого способа распространения вредоносных программ есть и минус — потребуется еще одна программа, которая извлечет вредоносный код из MSI и выполнит его.

Об этом говорится в блоге VirusTotal: подписанные файлы MSI могут содержать вредоносные архивы Java JAR. Таким образом, злонамеренный код будет выполнен Java. Специалисты VirusTotal даже предоставили специальный семпл, который был найден в реальных атаках — он как раз реализовал вышеописанный метод.

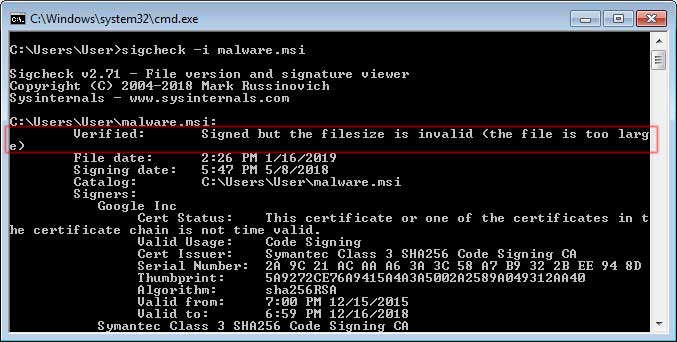
Для решения проблемы специалисты Microsoft Марк Руссинович и Марк Кук обновили свой инструмент Sigcheck, который теперь сможет детектировать, были ли модифицированы файлы MSI. Новая версия Sigcheck 2.70 также будет использоваться VirusTotal при загрузке этого типа файлов для анализа.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru