



8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

Лукас Стефанко, исследователь в области безопасности из компании ESET, на днях обнаружил очередную порцию Android-приложений, спамящих пользователей нежелательной рекламой. Всего таких приложений эксперт насчитал 9, их установили в общей сумме 8 миллионов пользователей по всему миру.

Одна из программ — «Remote control for TV and home electronics» — оказалась наиболее популярной, ее установили более 5 миллионов юзеров. По словам Стефанко, ни одно из этих приложений не способно обеспечить заявленный функционал.

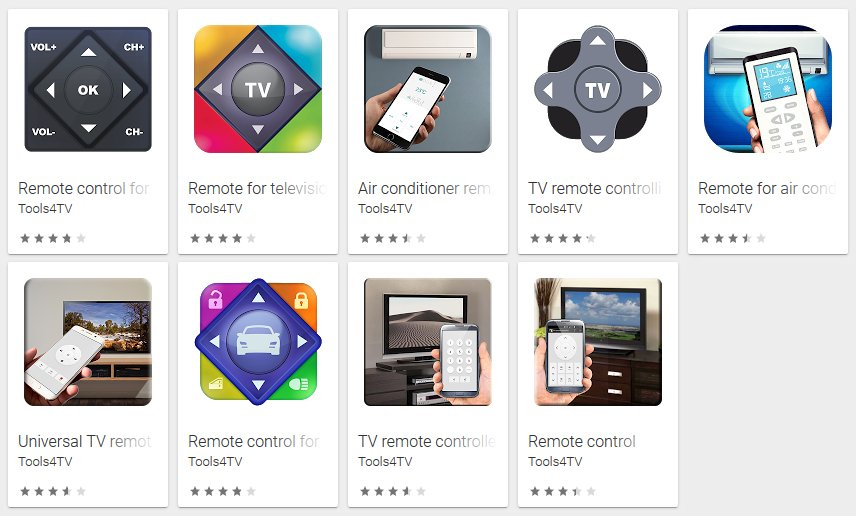
Основная задача этих программ — отобразить пользователю максимальное количество рекламных объявлений. Стоит отметить, что разработчиком всех 9 приложений является человек под псевдонимом Tools4TV. Tools4TV занимается разработкой Android-приложений с 2015 года.

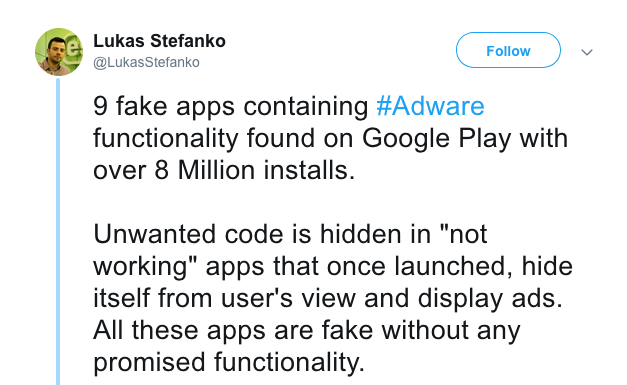
Чуть больше подробностей Стефанко пролил в своем аккаунте Twitter, где он пишет следующее:

«Код, отвечающий за нежелательные действия, стартует вместе с запуском приложения. Он старается скрыть свое присутствие от пользователя, параллельно отображая ему рекламные объявления. Все эти приложения являются максимально фейковыми — заявленные возможности не реализуются ни в каком формате».

Список этих приложений выглядит так:

  • Remote control
  • 
TV remote controller

  • TV remote controlling

  • Remote for Air conditioner

  • Remote for television for free
  • 
Air conditioner remote control
  • 
Universal TV remote controller

  • Remote control for the car (prank)

  • Remote control for TV and home electronics

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru