



8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

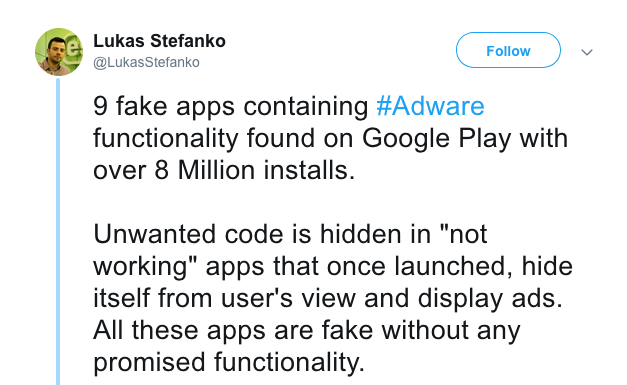
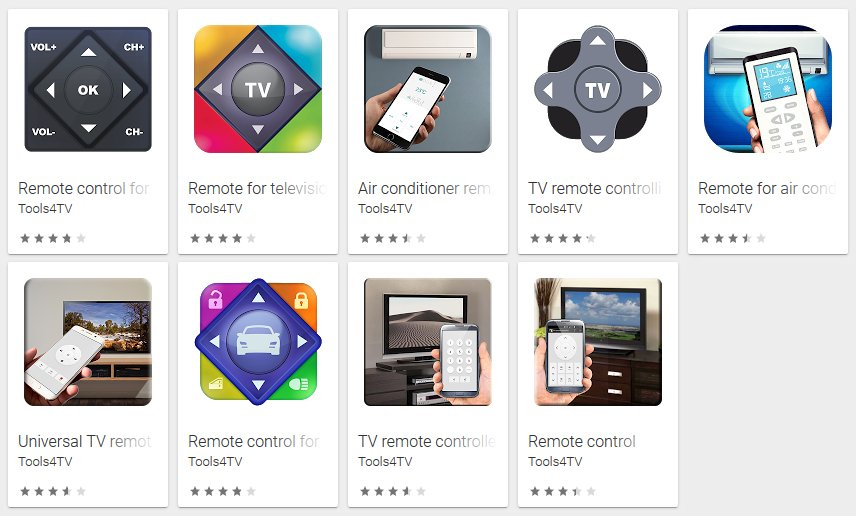
Лукас Стефанко, исследователь в области безопасности из компании ESET, на днях обнаружил очередную порцию Android-приложений, спамящих пользователей нежелательной рекламой. Всего таких приложений эксперт насчитал 9, их установили в общей сумме 8 миллионов пользователей по всему миру.

Одна из программ — «Remote control for TV and home electronics» — оказалась наиболее популярной, ее установили более 5 миллионов юзеров. По словам Стефанко, ни одно из этих приложений не способно обеспечить заявленный функционал.

Основная задача этих программ — отобразить пользователю максимальное количество рекламных объявлений. Стоит отметить, что разработчиком всех 9 приложений является человек под псевдонимом Tools4TV. Tools4TV занимается разработкой Android-приложений с 2015 года.

Чуть больше подробностей Стефанко пролил в своем аккаунте Twitter, где он пишет следующее:

«Код, отвечающий за нежелательные действия, стартует вместе с запуском приложения. Он старается скрыть свое присутствие от пользователя, параллельно отображая ему рекламные объявления. Все эти приложения являются максимально фейковыми — заявленные возможности не реализуются ни в каком формате».

Список этих приложений выглядит так:

  • Remote control
  • 
TV remote controller

  • TV remote controlling

  • Remote for Air conditioner

  • Remote for television for free
  • 
Air conditioner remote control
  • 
Universal TV remote controller

  • Remote control for the car (prank)

  • Remote control for TV and home electronics

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru