



Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих пользователей популярного социального сайта Reddit оказались заблокированы за нетипичное поведение, которое могло свидетельствовать о том, что неизвестные лица получили неправомерный доступ к этим учетным записям. Команда безопасности Reddit пообещала в ближайшие часы предоставить пользователям возможность сбросить свои пароли.

Под «необычной активностью» команда Reddit подразумевает атаки с подбором учетных данных, в ходе которых злоумышленники пытались использовать знаменитую пагубную привычку многих пользователей — использовать одинаковые пароли на многих сайтах и онлайн-сервисах.

Однако некоторых пользователей такое объяснение не удовлетворило — они заявили, что используют для Reddit уникальную связку «логин-пароль», а их учетные данные устойчивы ко взлому.

Один из участников платформы предложил проверить на просторах Сети информацию об утечке учетных данных пользователей Reddit. Некоторые пользователи даже проводили параллель между этим инцидентом и крупнейшей утечкой данных 50 миллионов пользователей Facebook.

Были и другие мнения. Некоторые юзеры, использовав функцию логирования активности своих аккаунтов, обнаружили, что в их учетные записи производились входы из разных стран: Италии, Бразилии, Бангладеша и Тайланда.

На данный момент непонятно, сколько именно аккаунтов затронуто данным инцидентом, однако администратор ресурса под ником Sporkicide заявил о «большом количестве учетных записей».

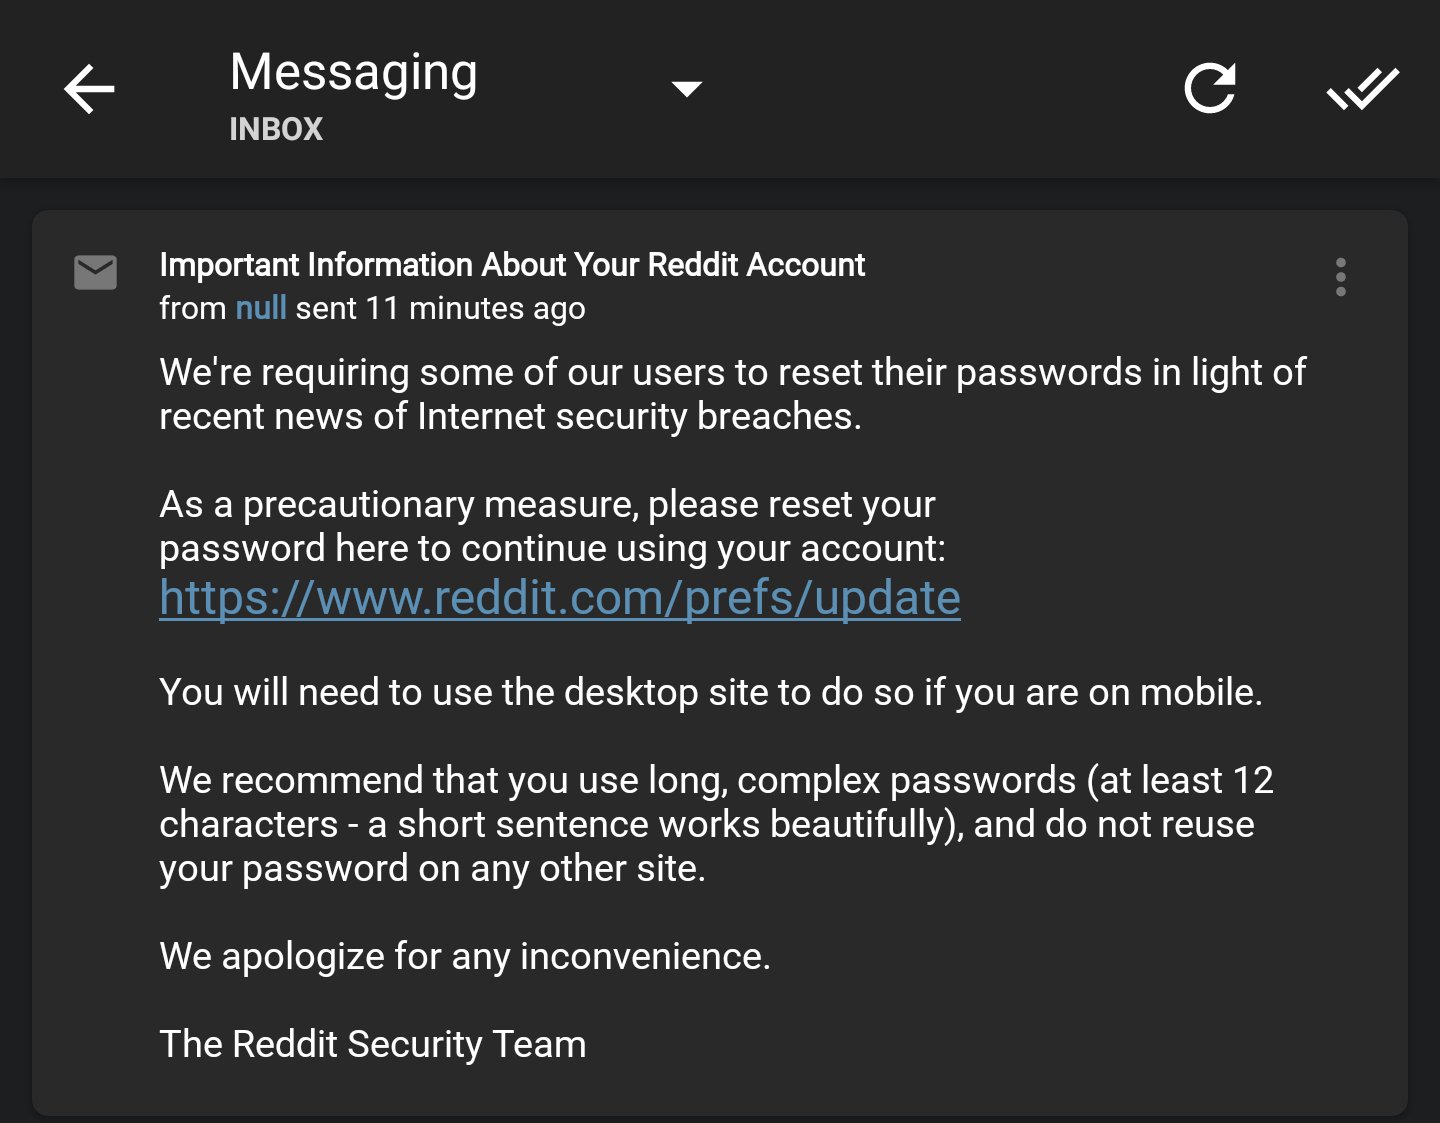
По словам пользователей, они получили от Reddit уведомление о нарушении правил сайта следующего вида:

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru