



Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Специалисты «Лаборатории Касперского» выяснили, чего россияне боятся больше всего при совершении покупок онлайн. Аналитики утверждают, что 79% российских пользователей отдают себе отчет в том, что их могут подстерегать киберугрозы финансового характера в процессе онлайн-шопинга.

Согласно исследованию «Лаборатории Касперского», 60% россиян с подозрением относятся к онлайн-магазинам, которые были вовлечены в различные эпизоды утечек данных клиентов. Соответственно, они отказываются приобретать вещи там.

47% респондентов подчеркнули, что они бы гораздо охотнее совершали онлайн-покупки, если бы им была гарантирована безопасность их транзакций. Более половины респондентов (59%) признались, что, например, в случае утери или кражи устройства они сильнее всего переживали бы именно за финансовые данные, а не за личные или рабочие файлы, фотографии и пароли от нефинансовых аккаунтов.

Тем не менее это не мешает 15% пользователей хранить на своих девайсах различную банковскую информацию, в том числе номер и PIN-код кредитной карты или пароль от системы онлайн-банкинга.

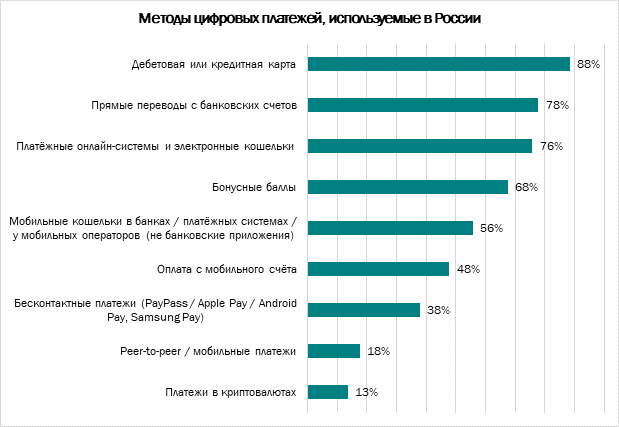
Что же касается методов оплаты, большинство (88%) россиян, как и ожидалось, предпочитают платить банковской картой – дебетовой или кредитной. Существенная доля (76%) пользуется платёжными системами и онлайн-кошельками. А 38% выбирают бесконтактные методы оплаты, например, PayPass или ApplePay. Наконец, 13% оплачивают покупки с помощью криптовалют.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru