



Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Эксперты компании Palo Alto Networks наткнулись на новую версию бэкдора, который использует в своих атаках киберпреступная группа, чью деятельность связывают с российским правительством. Речь идет о Fancy Bear (она же Sofacy, APT28 и Tsar Team) и их вредоносе под названием Zebrocy. В этот раз, как сообщают эксперты, бэкдор был написан на языке программирования Go.

Как известно многим, Fancy Bear активна уже более десяти лет, именно этой группе приписывают вмешательство в выборы президента США в 2016 году.

Новую версию бэкдора Zebrocy, написанную на Go, исследователи Palo Alto Networks обнаружили в октбяре. Она использовалась киберпреступниками в реальных атаках.

«Fancy Bear продолжает использовать инструмент Zebrocy в атаках. Мы уже описывали этот вредонос в первом квартале 2018 года. Разработчики этого зловреда в очередной раз выпустили новую версию бэкдора. На этот раз для его написания использовался язык программирования Go», — пишут специалисты в своем отчете.

Предыдущие версии Zebrocy были написаны на AutoIt, Delphi, VB.NET, C# и Visual C++.

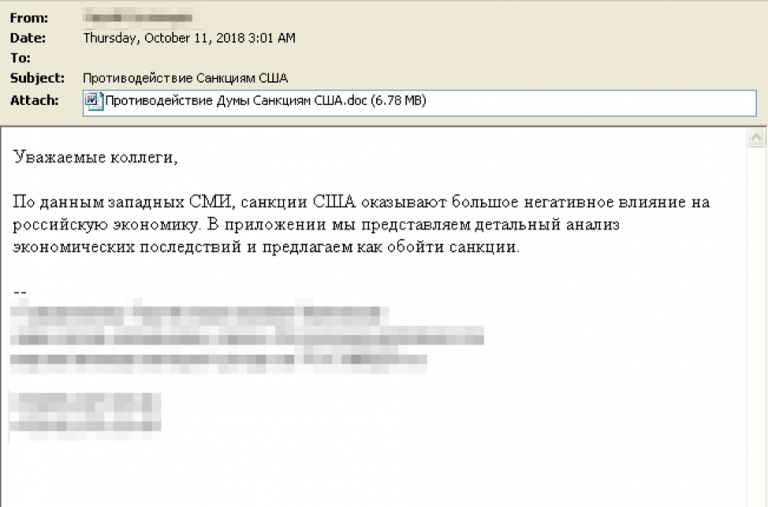
В ходе вредоносной кампании, которую исследователи зафиксировали в октябре, злоумышленники использовали целевой фишинг, к электронным письмам прилагалось вложение LNK, которое запускало череду скриптов PowerShell для извлечения вредоносной составляющей.

Эксперты отметили, что скрипты были написаны некорректно, таким образом, пейлоад не мог установиться и запуститься. В последующих атаках группа уже использовала вредоносные документы Microsoft Word.

Первым действием Zebrocy после попадания в систему пользователя был сбор информации о компьютере жертвы и отправка ее на C&C-сервер злоумышленников.

Среди таких данных были: список запущенных процессов, скриншот рабочего стола, информация о локальном диске, а также полученные путем команды «systeminfo» данные. Вредонос соединялся с сервером через запросы HTTP POST.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru