



Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

Киберпреступники атакуют ядерную, финансовую и оборонную КИИ

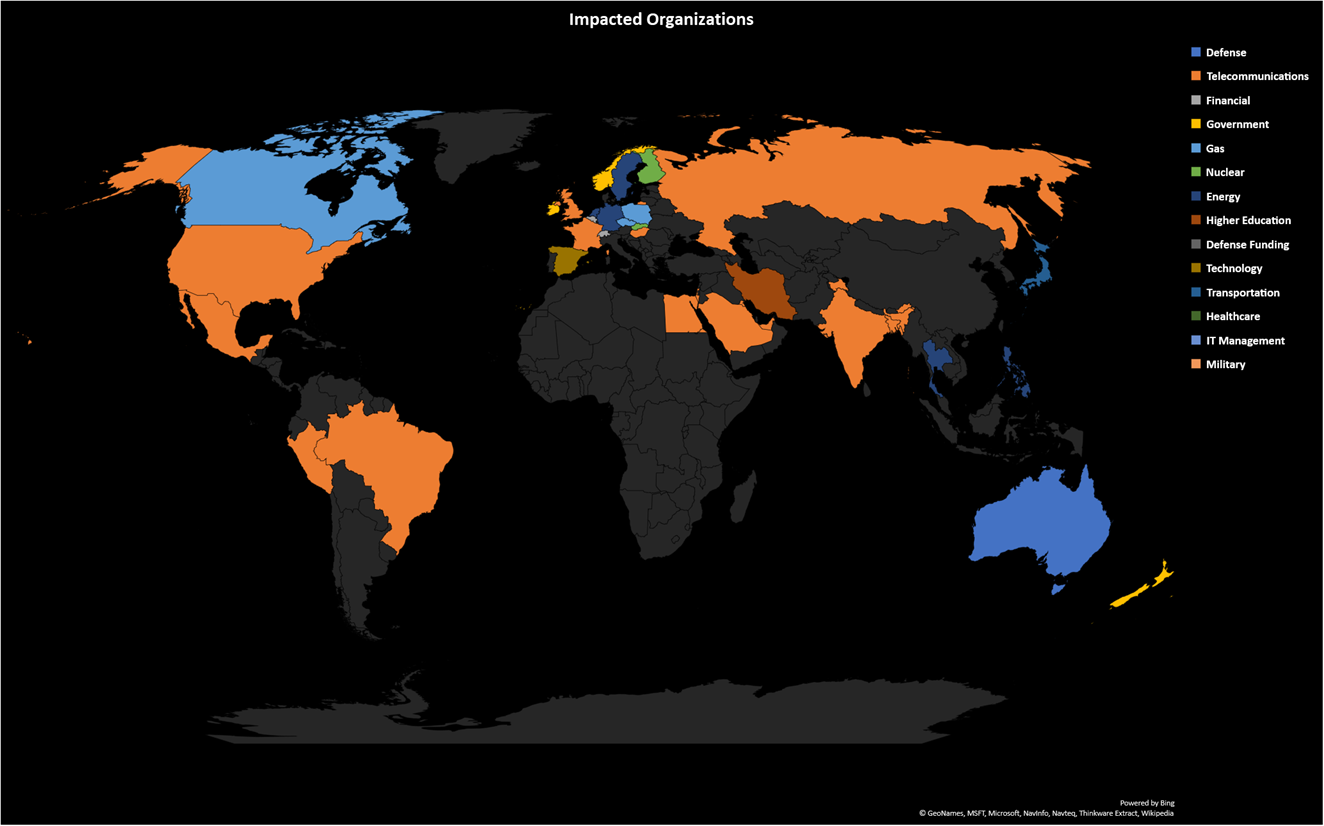
Команда McAfee Advanced Threat Research совместно с McAfee Labs Malware Operations Group обнаружили новую глобальную вредоносную кампанию, которая нацелена на ядерную, оборонную, энергетическую и финансовую инфраструктуры. Специалисты присвоили этой кампании имя — операция «Sharpshooter».

В ходе атак киберпреступники задействуют размещенный в памяти вредонос, который загружает пейлоад второго уровня — Rising Sun для дальнейшей эксплуатации.

«Мы назвали этот вредонос Rising Sun. Согласно нашему анализу, Rising Sun использует исходный код бэкдора Duuzer, который присутствовал в атаках киберпреступной группы Lazarus в 2015 году», — пишут эксперты в отчете.

Эксперты McAfee считают, что связь между Sharpshooter и группой Lazarus настолько очевидна, что можно сделать вывод — за операцией стоят именно эти злоумышленники. Либо атакующие пытаются ввести исследователей в заблуждение.

В октябре-ноябре специалисты зафиксировали присутствие Rising Sun в 87 организациях по всему миру, однако больший процент атакованных компаний располагался в США. Также было отмечено, что большинство организаций-жертв либо были англоговорящими, либо имели англоговорящий офис.

В ходе своей кампании злоумышленники под видом поиска сотрудников собирали информацию о служащих организаций. Основными целями выступали оборонные и государственные структуры.

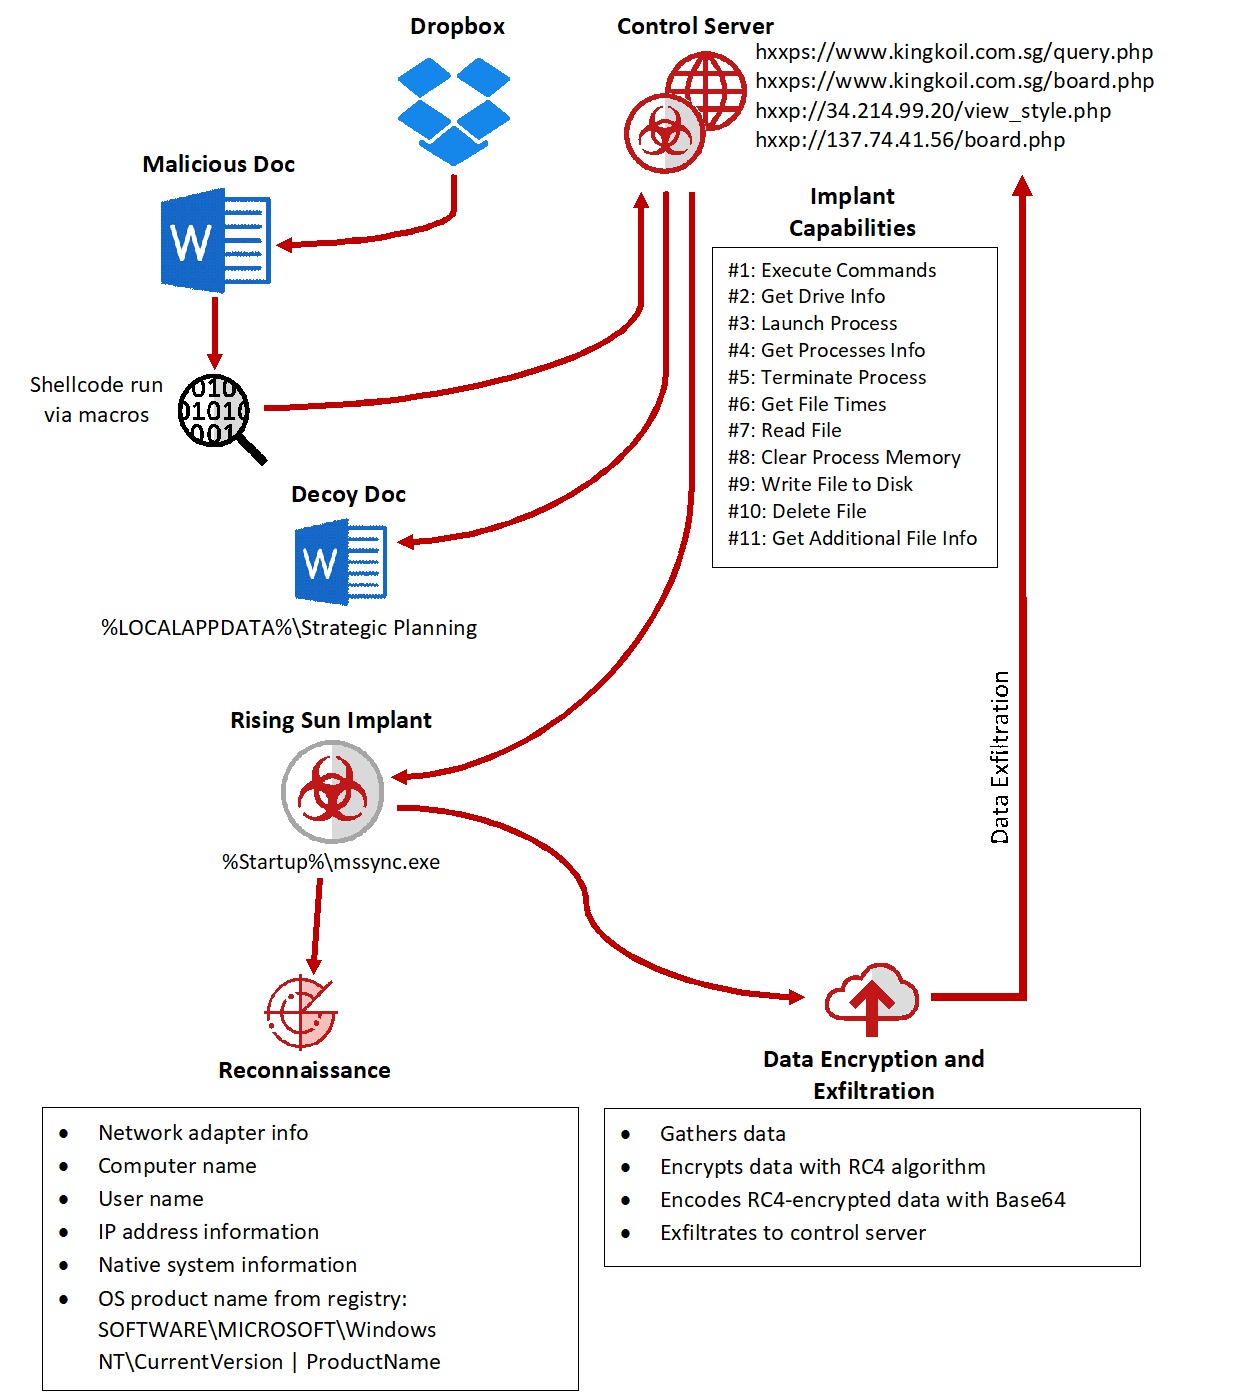
Согласно схеме, опубликованной специалистами McAfee, киберпреступники распространяли вредоносные документы Word через сервис Dropbox. После заражения с помощью вредоносных макросов данные компьютера жертвы отправлялись на командный сервер C&C злоумышленников.

Анализируя полученную информацию, преступники планировали дальнейшие шаги.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru