



Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Специалисты компании Trend Micro рассказали о новом наборе эксплойтов, который получил имя Novidade («новинка» по-португальски). С помощью этого набора злоумышленники атакуют SOHO-маршрутизаторы и компрометируют подключенные к Сети устройства.

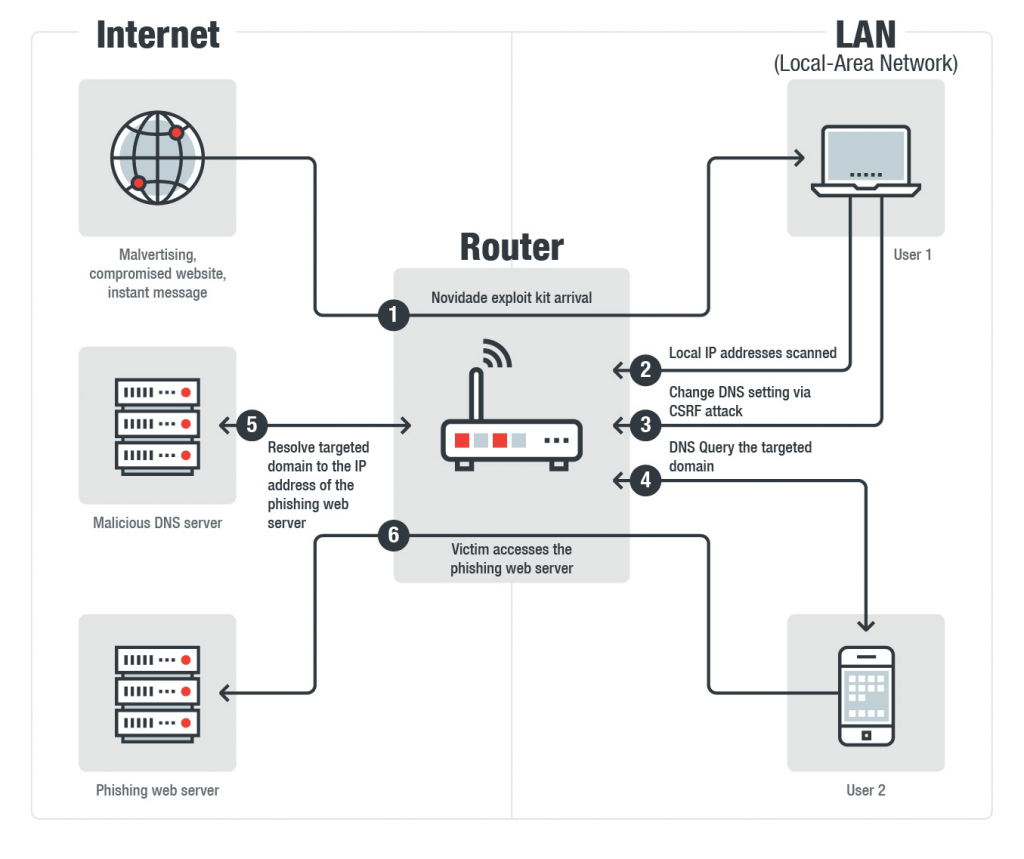
В ходе своих атак эксплойт Novidade прибегает к эксплуатации уязвимости CSRF. С ее помощью он изменяет настройки DNS атакованных маршрутизаторов с целью перенаправления трафика на IP-адрес, который находится под контролем злоумышленников.

В настоящее время Novidade используется в нескольких отдельных вредоносных кампаниях. Эксперты полагают, что либо авторы продали свое детище нескольким киберпреступным группам, либо исходный код набора эксплойтов просочился в Сеть.

Большинство вредоносных кампаний, в которых используется Novidade, ориентированы на фишинговые рассылки, целью которых является кража учетных данных клиентов бразильских кредитных организаций.

«Мы обнаружили, что Novidade доставляется жертвам с помощью самых разнообразных методов, среди которых и malvertising [использование онлайн-рекламы для распространения вредоносных программ — прим. ред.], и скомпрометированные сайты, и сервисы мгновенных сообщений», — говорится в отчете Trend Micro.

После установки соединения Novidade отправляет запрос на определенный IP-адрес на загрузку пейлоада, зашифрованного в base64. Вредоносный код также пытается войти в систему атакуемого роутера, используя набор стандартных учетных данных.

Затем запускается атака вида CSRF, с помощью которой вредонос меняет настройки DNS.

Список атакуемых роутеров (а также используемые уязвимости) приводим ниже:

  • A-Link WL54AP3 / WL54AP2 (CVE-2008-6823)
  • D-Link DSL-2740R
  • D-Link DIR 905L
  • Medialink MWN-WAPR300 (CVE-2015-5996)
  • Motorola SBG6580
  • Realtron
  • Roteador GWR-120
  • Secutech RiS-11/RiS-22/RiS-33 (CVE-2018-10080)
  • TP-Link TL-WR340G / TL-WR340GD
  • TP-Link WR1043ND V1 (CVE-2013-2645)
Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru