



Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные киберпреступники провели дефейс сайта linux.org, заменив легитимное содержимое картинкой непристойного содержания и тирадой, направленной против внедрения документа Code of Conduct.

Стоит отметить, что Linux.org не является официальным ресурсом консорциума Linux Foundation, он представляет собой обычное комьюнити для любителей проектов с открытым исходным кодом, которые помогают пользователям Linux решать возникающие проблемы.

Этот сайт не хранит никакой конфиденциальной информации, следовательно, злоумышленники использовали его именно для того, чтобы выразить свой протест инициативе Code of Conduct. Эти новые правила включают пункт, направленные на противостояние сексуальному домогательству.

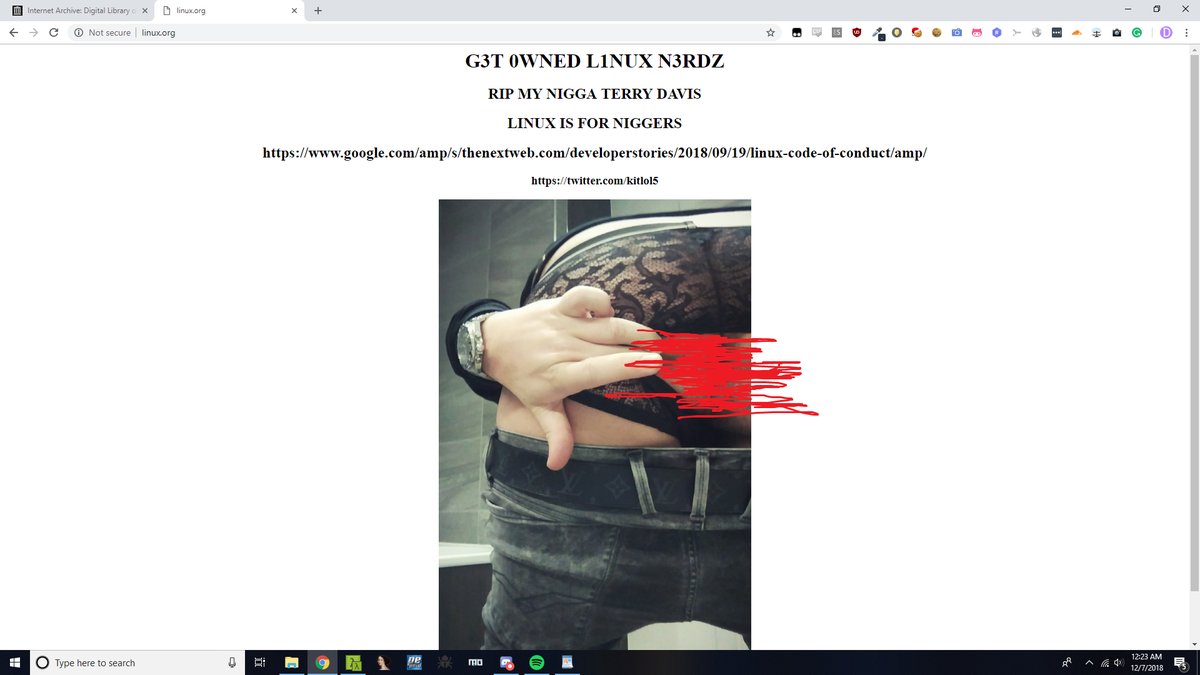
Пользователь Twitter под ником pql сообщил о взломе Linux.org, приложив скриншот дефейса:

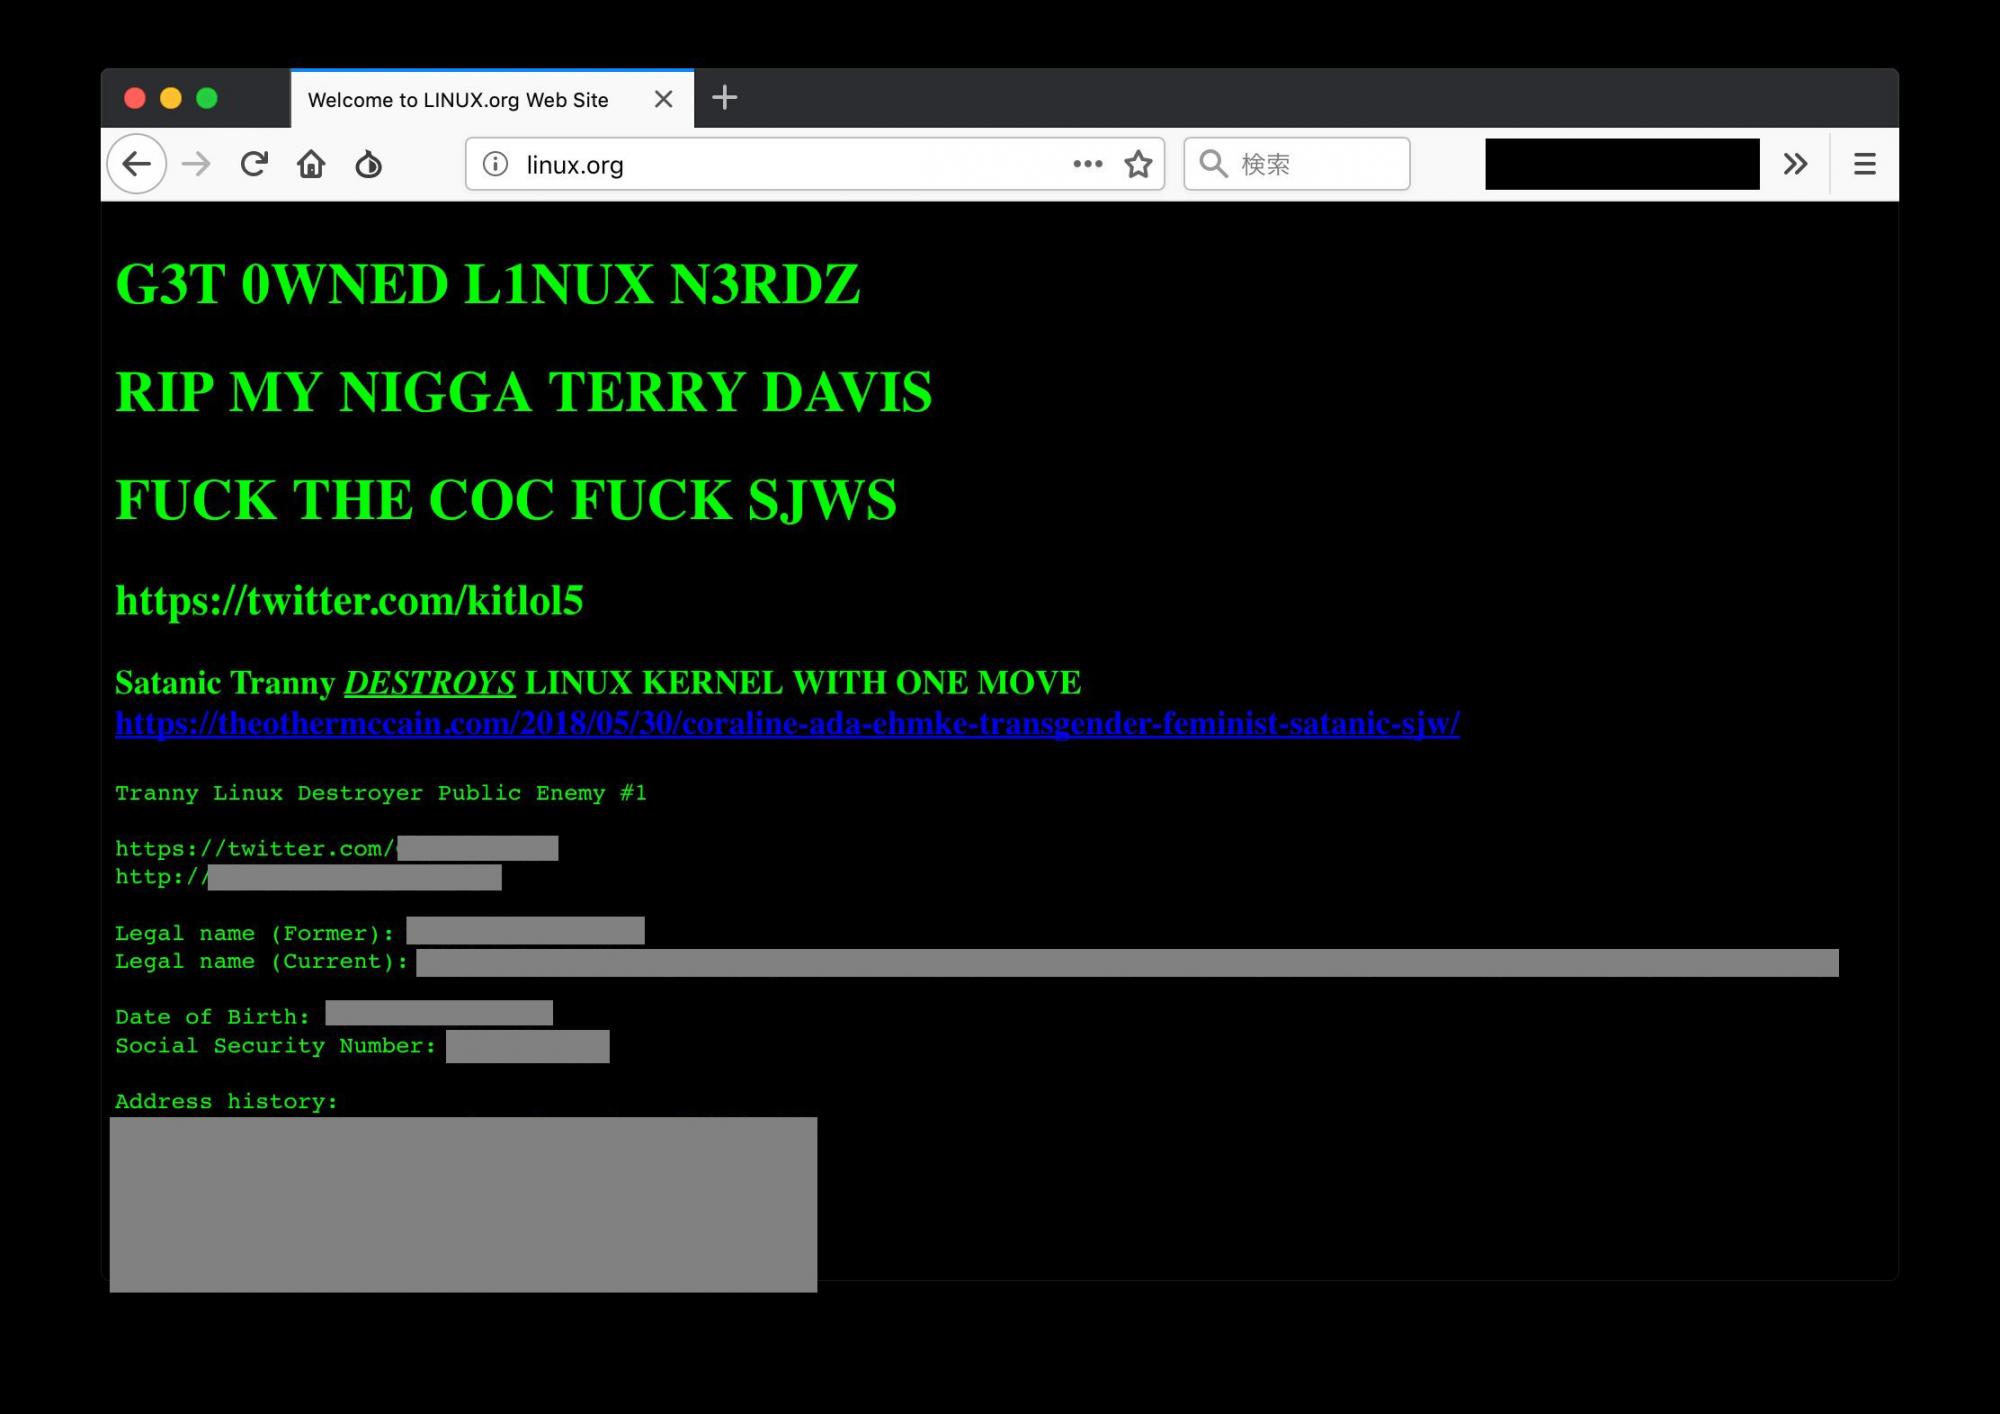
На картинке можно увидеть, что на сайте красуется надпись «G3T 0WNED L1NUX N3RDZ». Другая версия дефейса была куда более злонамеренна — на ней содержалась более жесткая надпись «FUCK THE [CODE OF CONDUCT] FUCK [SOCIAL JUSTICE WARRIORS]».

Помимо этого, киберпреступники привели персональную информацию разработчика Linux, который является трансгендером. Эти данные включали домашний адрес и номер социального страхования.

«Похоже, что кто-то играется с нашими DNS. <…> Посмотрю подробнее чуть позже», — говорится в официальном Twitter-аккаунте Linux.org.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru