



Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Adobe выпустила внеплановые обновления безопасности для Flash Player, чтобы устранить две уязвимости, одна из которых представляет собой 0-day брешь (CVE-2018-15982). Эту уязвимость используют в реальных атаках киберпреступники, чем и обусловлен срочный выпуск патчей.

CVE-2018-15982 является уязвимостью типа use-after-free (UAF) в файловом пакете com.adobe.tvsdk.mediacore.metadata, ее можно использовать для доставки и выполнения вредоносного кода на компьютере жертвы.

Об этой проблеме исследователи Gigamon Applied Threat Research (ATR) и Qihoo 360 сообщили 29 ноября после того, как документ Office, содержащий вредоносный объект Flash, был загружен на VirusTotal с украинского IP-адреса.

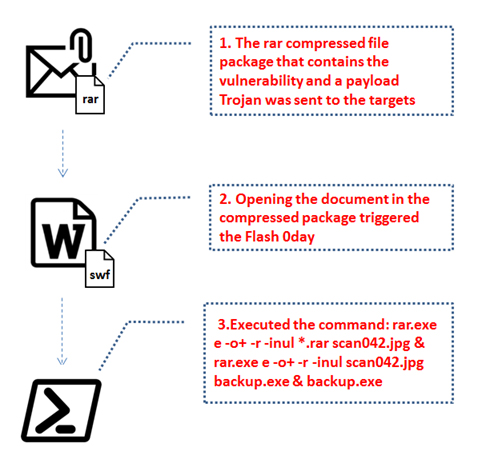
Дальнейший анализ показал, что этот эксплойт эффективен как на 32-битных, так и на 64-битных системах. Схема заражения получается следующая — сначала пользователю приходит RAR-архив, содержащий пейлоад, в случае открытия документа запускается процесс эксплуатации 0-day, третьим этапом выполняется команда «rar.exe e -o+ -r -inul *.rar scan042.jpg backup.exe».

После эксплуатации уязвимости в дело вступает другая вредоносная составляющая — зашифрованный бэкдор, замаскированный под панель управления NVIDIA. Он подписан легитимным сертификатом, который после сообщений об уязвимости был отозван.

Бэкдор способен мониторить активность пользователя в системе (движения мыши, набранный на клавиатуре текст). Помимо этого, вредонос собирает информацию о системе и отправляет ее на сервер C&C.

Если бэкдор обнаруживает присутствие антивирусного продукта в системе, он удаляет себя.

Поскольку рассылаемый вредоносный документ на русском языке, исследователи Qihoo предполагают, что за атаками могут стоять либо российские, либо украинские киберпреступники.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru